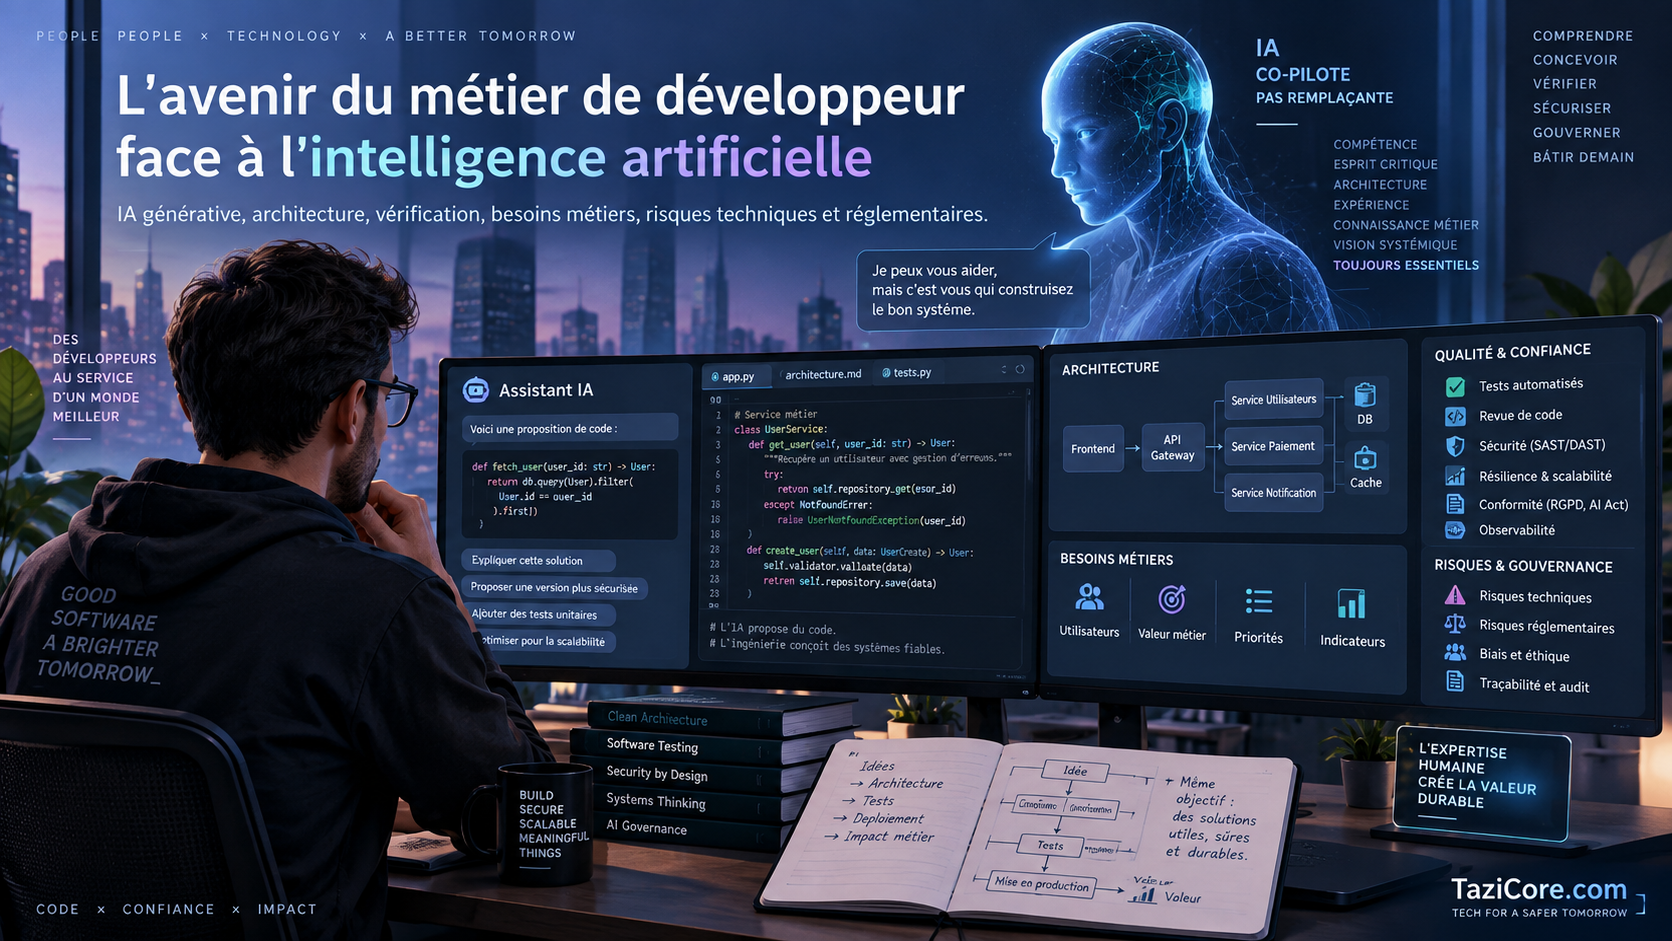
L’essor des modèles génératifs et des assistants d’écriture de code suscite des interrogations légitimes quant à la pérennité du métier de développeur. La capacité de ces outils à produire des fonctions, à suggérer des complétions ou à générer des scripts à la volée modifie la pratique quotidienne. Pour autant, l’ingénierie logicielle ne se résume pas à la saisie de lignes d’instructions. Elle repose sur la conception d’architectures résilientes, la compréhension des besoins métiers, la vérification rigoureuse et la maîtrise des risques techniques et réglementaires.
Une transformation du rôle : de l’écriture à la supervision
L’automatisation de la génération de code déplace l’effort cognitif de la rédaction vers la relecture critique, l’évaluation et l’intégration. Les outils automatisés peuvent produire des fragments syntaxiquement valides, mais dépourvus de vision globale du système. Le rôle de l’ingénieur évolue ainsi vers une responsabilité accrue d’arbitrage technique et d’évaluation des propositions issues des modèles.
Dans son cadre de gestion des risques liés à l’intelligence artificielle (AI Risk Management Framework), le National Institute of Standards and Technology (NIST) rappelle que les systèmes d’IA introduisent des incertitudes spécifiques par rapport aux logiciels traditionnels, notamment en matière de validité, de fiabilité et d’explicabilité. La supervision humaine demeure un maillon central pour garantir que le comportement des composants logiciels correspond aux exigences fonctionnelles et contextuelles de l’organisation.
Cybersécurité et maîtrise de la chaîne d’approvisionnement
L’intégration de code généré automatiquement introduit des défis majeurs de sécurité applicative. L’Agence nationale de la sécurité des systèmes d’information (ANSSI) souligne dans ses recommandations que l’assistance au développement par des modèles d’IA nécessite un encadrement strict. Sans vigilance, du code généré peut incorporer des vulnérabilités connues, des dépendances non maîtrisées ou des faiblesses logiques imperceptibles lors d’un test superficiel.
Pour sécuriser les applications, les équipes de développement doivent appliquer des pratiques systématiques :
- Revue de code humaine obligatoire pour tout composant critique ou exposé.
- Analyse statique et dynamique de la sécurité du code source pour identifier les failles potentielles.
- Contrôle strict des dépendances externes et tenue d’un inventaire précis des composants logiciels.
- Isolation des environnements d’exécution et application rigoureuse du principe de moindre privilège.
Loin de rendre l’humain obsolète, ces impératifs confirment que la compétence en sécurité logicielle devient déterminante pour exploiter sereinement ces technologies.
Protection des données et conformité dès la conception
Le développement logiciel s’inscrit également dans un cadre réglementaire exigeant. La Commission Nationale de l’Informatique et des Libertés (CNIL) rappelle que la sécurité du développement et des traitements de données personnelles requiert de combiner les bonnes pratiques traditionnelles du génie logiciel avec l’analyse des risques propres aux technologies d’apprentissage.
Le développeur intervient ici en tant que garant du principe de respect de la vie privée dès la conception (privacy by design). Les outils d’automatisation ne discernent pas les contraintes légales d’un flux de données, la sensibilité des informations manipulées ou le périmètre des consentements accordés. L’architecture des modèles de données, le cloisonnement des traitements et la gestion du cycle de vie des données d’entraînement ou d’inférence restent sous la responsabilité exclusive des concepteurs du système.
Les compétences clés pour l’ingénierie de demain
L’évolution des outils rehausse les exigences envers les professionnels de l’informatique. Les compétences indispensables s’orientent vers des disciplines à forte valeur ajoutée :
- Architecture logicielle et modélisation des systèmes distribués.
- Stratégies de tests avancées, incluant la validation fonctionnelle, les tests de régression et l’évaluation de robustesse.
- Gouvernance technique et capacité à traduire des enjeux métiers complexes en spécifications formelles.
- Compréhension des limites intrinsèques des modèles d’apprentissage statistique (hallucinations, biais, instabilité).
L’intelligence artificielle se positionne ainsi comme un accélérateur d’exécution plutôt que comme un substitut à l’ingénieur. Les développeurs qui maîtrisent l’architecture, la cybersécurité et l’assurance qualité consolident leur rôle stratégique au cœur des systèmes d’information d’entreprise.