Le problème dans une PME
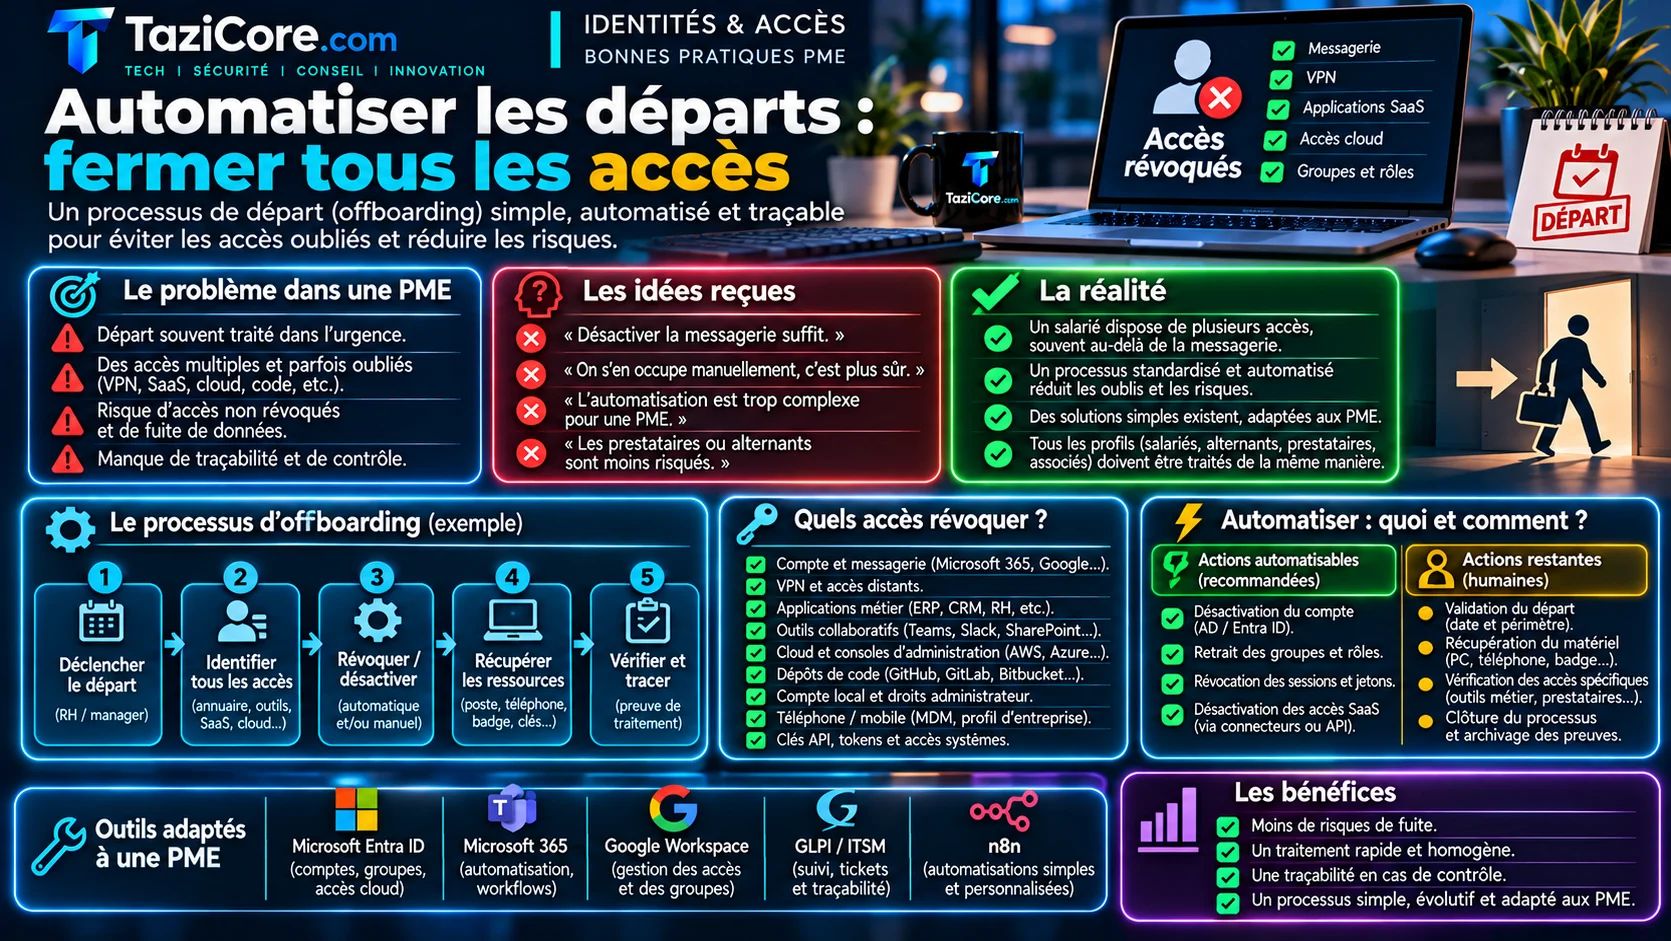
Dans une petite structure, le départ d’un salarié, d’un alternant, d’un prestataire ou d’un associé est souvent traité dans l’urgence. La messagerie est désactivée, le poste est récupéré, puis l’équipe passe à autre chose. Le risque se cache dans ce qui n’est pas visible immédiatement : accès VPN, outils SaaS, dépôt de code, console cloud, compte administrateur local, coffre de mots de passe, application métier, téléphone enrôlé, clé API ou groupe de diffusion sensible.
L’automatisation du départ, aussi appelée offboarding ou déprovisionnement, vise à rendre ce traitement répétable, traçable et moins dépendant d’une personne. Le sujet paraît simple, mais il est entouré d’idées reçues. Dans une PME, l’enjeu n’est pas de déployer une plateforme complexe dès le départ. Il est d’abord de savoir qui déclenche le processus, quels accès existent, quelles actions sont automatiques, quelles actions restent humaines, et comment vérifier que tout a bien été fait.
Idée reçue n° 1 : désactiver la messagerie suffit
C’est rarement suffisant. La messagerie est visible, mais elle n’est qu’un accès parmi d’autres. Un compte peut rester actif dans un outil de gestion de projet, une application de facturation, un dépôt de code, un outil de supervision, un service cloud ou un portail fournisseur. Certains accès ne passent pas par la messagerie : jetons d’API, clés SSH, mots de passe partagés, comptes locaux sur des équipements réseau ou droits conservés dans un annuaire secondaire.
Ce qu’il faut faire : établir une liste des applications et environnements réellement utilisés, puis associer à chacun une action de départ. L’objectif n’est pas de produire une cartographie parfaite en une fois, mais de disposer d’un registre utile : propriétaire de l’outil, mode d’authentification, type de droits, procédure de désactivation, et preuve attendue.
Idée reçue n° 2 : automatiser, c’est écrire un script qui coupe tout
Un script peut aider, mais il ne remplace pas un processus. Un départ peut nécessiter des choix métiers : transfert d’une boîte partagée, conservation temporaire de données professionnelles, réattribution de tickets, changement de propriétaire sur des documents, maintien d’un compte technique qui ne doit pas être confondu avec un compte personnel. Automatiser sans cadrage peut supprimer trop vite, trop tard, ou au mauvais endroit.
La bonne approche consiste à distinguer trois niveaux. D’abord, le déclenchement : qui annonce le départ et à quel moment. Ensuite, l’orchestration : quelles tâches sont créées, dans quel ordre et avec quelles validations. Enfin, l’exécution technique : quelles actions sont réalisées par connecteur, API, commande ou procédure manuelle contrôlée.
Idée reçue n° 3 : le SSO règle automatiquement le sujet
Un annuaire central ou une authentification unique réduit fortement la dispersion des comptes, mais ne couvre pas tout. Certaines applications peuvent être hors annuaire, certains comptes administrateurs peuvent être locaux, certains droits peuvent être attribués directement dans l’application, et certains jetons peuvent survivre à une simple désactivation si l’outil ne les révoque pas automatiquement.
Ce qu’il faut faire : traiter le SSO comme un point d’appui, pas comme une garantie. Pour chaque application importante, il faut vérifier ce qui se passe quand un compte est désactivé : sessions ouvertes, appareils connectés, jetons personnels, clés d’accès, droits d’administration, délégations et partages de documents.
Idée reçue n° 4 : une petite entreprise n’a pas besoin d’autant de formalisme
Le formalisme utile n’est pas forcément lourd. Une PME peut commencer avec une procédure courte, un modèle de ticket et une liste de contrôle. Ce qui compte, c’est la répétabilité : le même type de départ doit produire les mêmes actions, quel que soit le responsable disponible ce jour-là.
Le minimum opérationnel comprend un déclencheur clair, une date d’effet, une personne responsable, une liste d’applications, un traitement des matériels, un traitement des secrets, et une trace de clôture. Ce socle permet ensuite d’automatiser progressivement les actions les plus fréquentes et les moins ambiguës.
Ce qu’il faut mettre en place
Un référentiel des identités
L’automatisation a besoin d’une source de vérité. Dans une PME, cela peut être l’annuaire, l’outil RH, ou à défaut un registre tenu à jour. L’important est de savoir quels comptes correspondent à une personne et quel statut déclenche la procédure : actif, changement de poste, départ planifié, départ immédiat, prestataire terminé.
Des profils de droits
Les droits accordés directement à une personne sont difficiles à retirer proprement. Les groupes par rôle, par équipe ou par besoin métier facilitent l’arrivée, le changement de poste et le départ. Quand un collaborateur quitte l’entreprise, retirer l’appartenance à des groupes maîtrisés est plus fiable que rechercher des droits isolés partout.
Un enchaînement contrôlé
La désactivation d’un compte doit être pensée dans un ordre logique. Par exemple : bloquer les accès interactifs, révoquer les sessions, retirer les groupes, récupérer ou effacer les appareils selon la politique interne, transférer les ressources professionnelles, désactiver les accès applicatifs, puis archiver les preuves. Certaines actions doivent être immédiates, d’autres peuvent nécessiter une validation métier.
Des journaux et une preuve de clôture
Une automatisation utile doit produire une trace compréhensible : tâche créée, action tentée, succès, échec, exception, validation humaine. Sans journal, un script silencieux donne une impression de sécurité sans permettre de contrôler le résultat. Les exceptions doivent être visibles et traitées, pas simplement ignorées.
Les pièges à éviter
- Supprimer trop vite au lieu de désactiver. La suppression immédiate peut compliquer la continuité d’activité, la recherche d’informations ou la réattribution de ressources. La désactivation suivie d’un traitement maîtrisé est souvent plus prudente.
- Oublier les comptes non humains. Les comptes de service, clés API et secrets partagés doivent être inventoriés séparément. Ils ne doivent pas dépendre d’un compte personnel sans contrôle.
- Automatiser avec des droits excessifs. Le compte qui exécute l’automatisation doit avoir des permissions limitées à son usage, avec journalisation et supervision.
- Négliger les prestataires. Les accès temporaires finissent souvent par durer. Un prestataire doit avoir une date de fin, un responsable interne et une procédure de retrait.
- Confondre outil et gouvernance. Un connecteur ne décide pas à la place de l’entreprise. Les règles de propriété, de validation et d’exception doivent être écrites.
Par où commencer
- Lister les accès critiques et leurs responsables. Commencer par messagerie, annuaire, VPN, outils métier, cloud, dépôts de code, coffre de mots de passe et postes de travail. Pour chaque outil, noter comment désactiver un utilisateur et qui valide.
- Créer une procédure de départ unique. Utiliser un modèle de ticket avec date d’effet, type de départ, actions attendues, preuves et exceptions. Ne pas automatiser avant que cette procédure soit comprise.
- Automatiser les actions répétables. Prioriser la désactivation des comptes, le retrait des groupes, la révocation des sessions et la production d’un journal. Garder une validation humaine pour les cas ambigus ou sensibles.