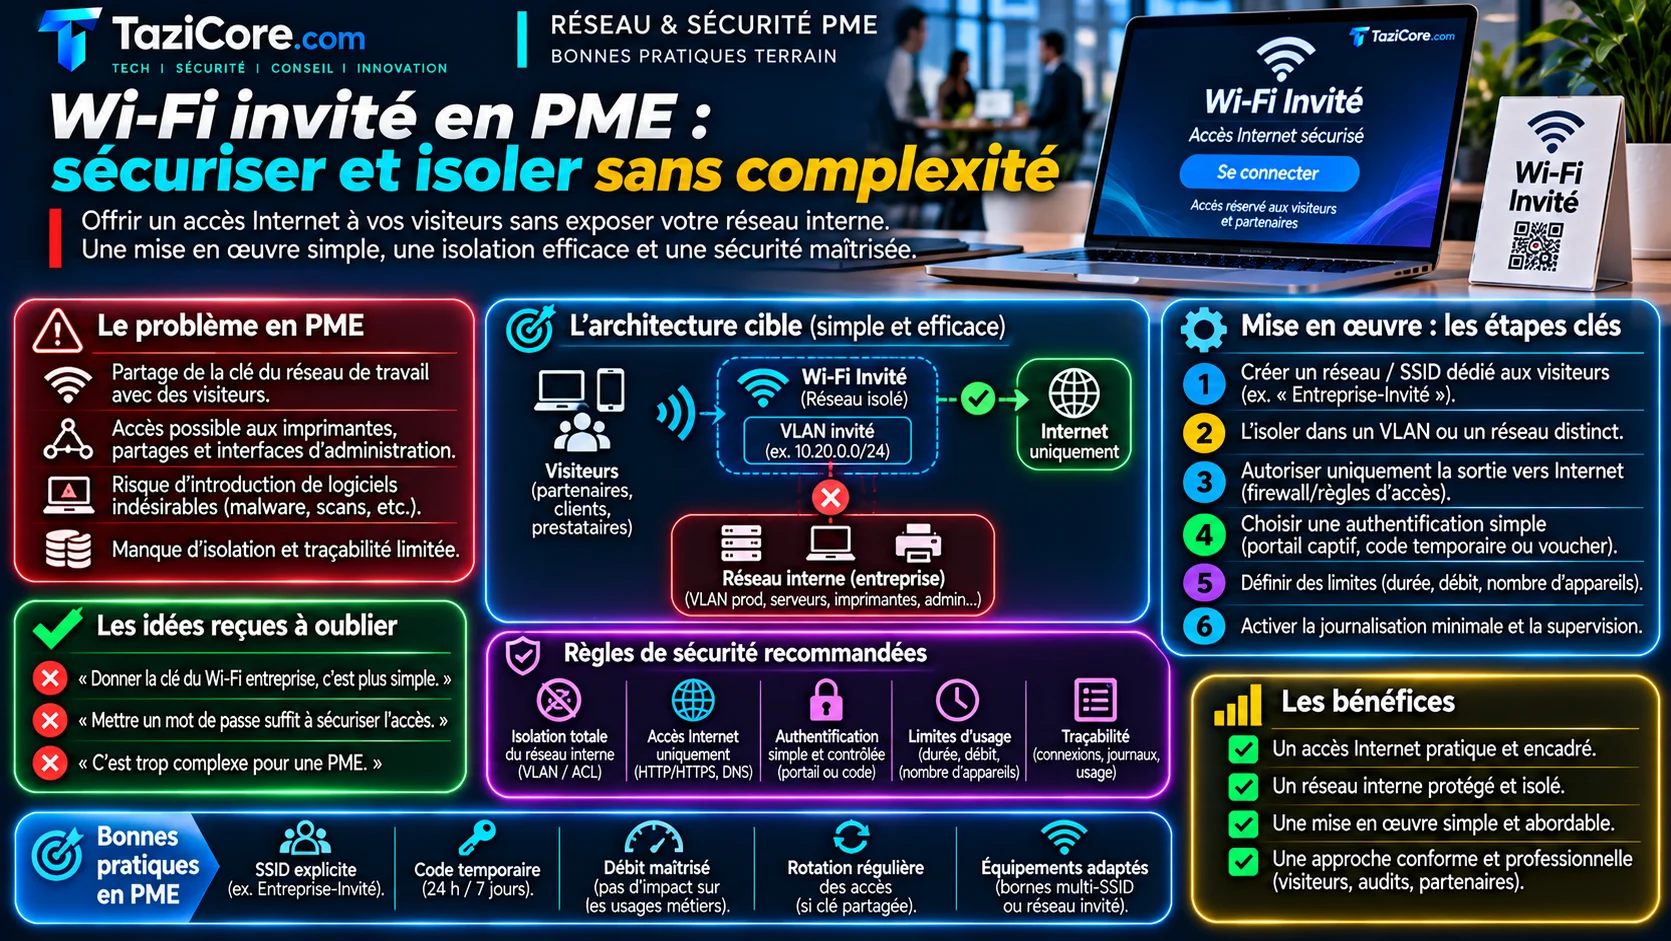
Recevoir des partenaires, des clients ou des prestataires sur son site impose presque systématiquement de leur fournir un accès à Internet. En l’absence d’architecture dédiée, le réflexe le plus courant en petite structure consiste à communiquer la clé de sécurité du réseau Wi-Fi de travail. Ce raccourci transforme n’importe quel ordinateur ou smartphone extérieur en point d’entrée direct vers les imprimantes, les partages de fichiers et les interfaces d’administration internes de l’entreprise.
Offrir une connectivité de courtoisie ne doit pourtant pas affaiblir la défense du système d’information. En appliquant des règles d’isolation éprouvées et des modes d’authentification simples, une PME peut concilier sécurité rigoureuse et facilité d’exploitation.
La séparation logique : SSID et VLAN dédiés
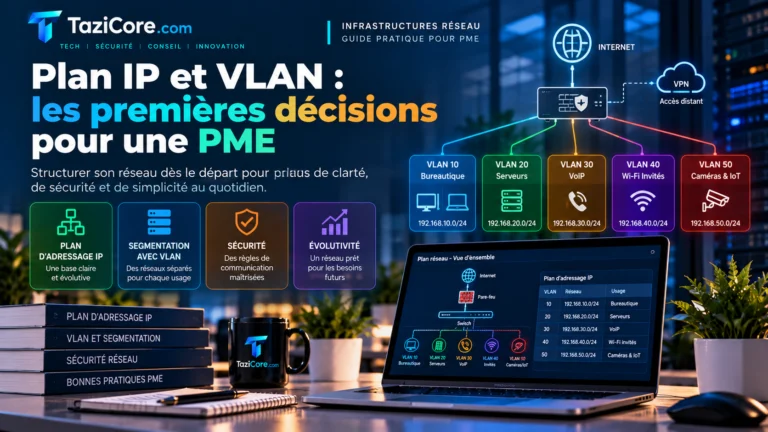
Le point de départ d’une infrastructure sans fil saine repose sur la distinction entre le réseau réservé aux équipements de l’entreprise et celui mis à disposition des visiteurs. Selon le guide de sécurité édité par la CNIL, les réseaux sans fil ouverts aux invités doivent obligatoirement être séparés du réseau interne. Cette séparation s’opère en deux temps au niveau de l’infrastructure radio et filaire.
Dans un premier temps, les bornes d’accès diffusent un identifiant réseau (SSID) spécifique, explicitement nommé pour les visiteurs. Dans un second temps, ce SSID est associé de manière exclusive à un réseau virtuel (VLAN) indépendant. Comme le détaille la publication SP 800-153 du NIST relative à la sécurisation des réseaux locaux sans fil, la séparation logique évite que des flux invités non maîtrisés ne transitent sur le même domaine de diffusion que les données sensibles de l’organisation.
L’isolation entre clients : bloquer la communication latérale
Séparer le réseau invité du réseau bureautique constitue une première étape nécessaire, mais insuffisante. Sur un réseau sans fil standard, deux machines connectées au même SSID peuvent communiquer librement entre elles. Si un visiteur se connecte avec un terminal infecté par un ver ou un logiciel malveillant, ce dernier tentera d’explorer et d’infecter les autres appareils connectés à ses côtés.
Pour contrer ce risque, les équipements Wi-Fi professionnels intègrent une option d’isolation des stations (souvent appelée client isolation ou station isolation). Lorsqu’elle est activée, cette fonctionnalité bloque toute communication directe de niveau 2 entre les clients associés à la borne. Chaque terminal invité ne peut envoyer des paquets qu’à destination exclusive de la passerelle par défaut. Ainsi, même sur le réseau d’accueil partagé, aucun utilisateur ne peut intercepter les échanges de ses voisins ni sonder leurs vulnérabilités locales.
Le filtrage strict des flux vers l’intérieur
Une fois le visiteur isolé de ses pairs, le point critique réside dans les règles de routage et de filtrage appliquées par le pare-feu ou le routeur de tête :
- Blocage vers les plages privées : la règle fondamentale consiste à interdire tout trafic en provenance du sous-réseau invité à destination des adresses IP privées internes, englobant les serveurs de fichiers, les applications métiers et les périphériques réseau.
- Protection des interfaces d’administration : le routeur, le pare-feu et les bornes elles-mêmes ne doivent accepter aucune connexion vers leurs consoles de configuration (HTTP, HTTPS ou SSH) depuis le sous-réseau dédié aux invités.
- Restriction des flux sortants : afin d’éviter l’usage de protocoles abusifs, les flux autorisés vers l’extérieur doivent être limités aux ports standards de navigation web sécurisée (généralement TCP 443) et à la résolution de noms de domaine (DNS), éventuellement relayée par un serveur mandataire filtrant.
Durée, mode d’accès et traçabilité
L’accès accordé aux tiers doit demeurer temporaire et proportionné. Selon les recommandations de l’ANSSI consacrées à la sécurisation du Wi-Fi, il convient d’éviter les configurations de transition mixtes dégradant la sécurité et de contrôler rigoureusement la diffusion des clés. Deux modes d’accès sont couramment rencontrés pour les invités :
- La clé prépartagée (WPA2/WPA3-Personal) : facile à déployer, elle implique néanmoins de renouveler régulièrement la phrase de passe afin de révoquer l’accès aux anciens visiteurs.
- Le portail de bienvenue avec coupons temporaires : géré nativement par de nombreux contrôleurs réseau, il permet de générer un code d’accès ou un ticket à usage unique, borné dans le temps (quelques heures ou une journée), désactivant la connexion dès le départ du visiteur sans perturber les autres utilisateurs.
Sur le plan de la journalisation, la CNIL rappelle dans ses synthèses réglementaires qu’un organisme mettant à disposition un accès Internet doit conserver les données techniques de connexion (horodatage, adresses IP attribuées, adresses MAC), sans pour autant avoir l’obligation de collecter l’identité civile réelle de chaque utilisateur si le service est proposé à titre courtois.
Les erreurs fréquentes à proscrire
Plusieurs écueils fragilisent régulièrement les installations Wi-Fi dans les PME :
- Utiliser un répéteur grand public : brancher une prise répéteur basique sur le réseau interne crée un SSID secondaire en apparence, mais injecte les visiteurs directement sur le même réseau local non compartimenté.
- Autoriser l’accès aux imprimantes d’entreprise : pour dépanner un intervenant, des structures autorisent parfois le sous-réseau invité à joindre l’imprimante réseau bureautique, rouvrant ainsi une passerelle vers le réseau de production.
- Négliger la mise à jour des bornes : les points d’accès sans fil exécutent des microprogrammes sujets à des failles de sécurité ; un équipement exposé non corrigé peut compromettre l’étanchéité du cloisonnement.
Par où commencer
- Vérifier l’étanchéité du réseau actuel : depuis un smartphone ou un ordinateur connecté sur le Wi-Fi destiné aux visiteurs, tenter de joindre l’adresse IP d’un serveur interne ou l’interface de gestion de la box pour s’assurer que les requêtes sont bien bloquées.
- Activer l’isolation des clients sur le contrôleur Wi-Fi : cocher l’option d’isolation des stations sur le SSID invité afin de neutraliser toute communication latérale entre les visiteurs présents.
- Définir une politique de renouvellement des accès : configurer la durée de validité des baux DHCP et des codes de session, ou instaurer un calendrier de renouvellement périodique de la clé prépartagée.