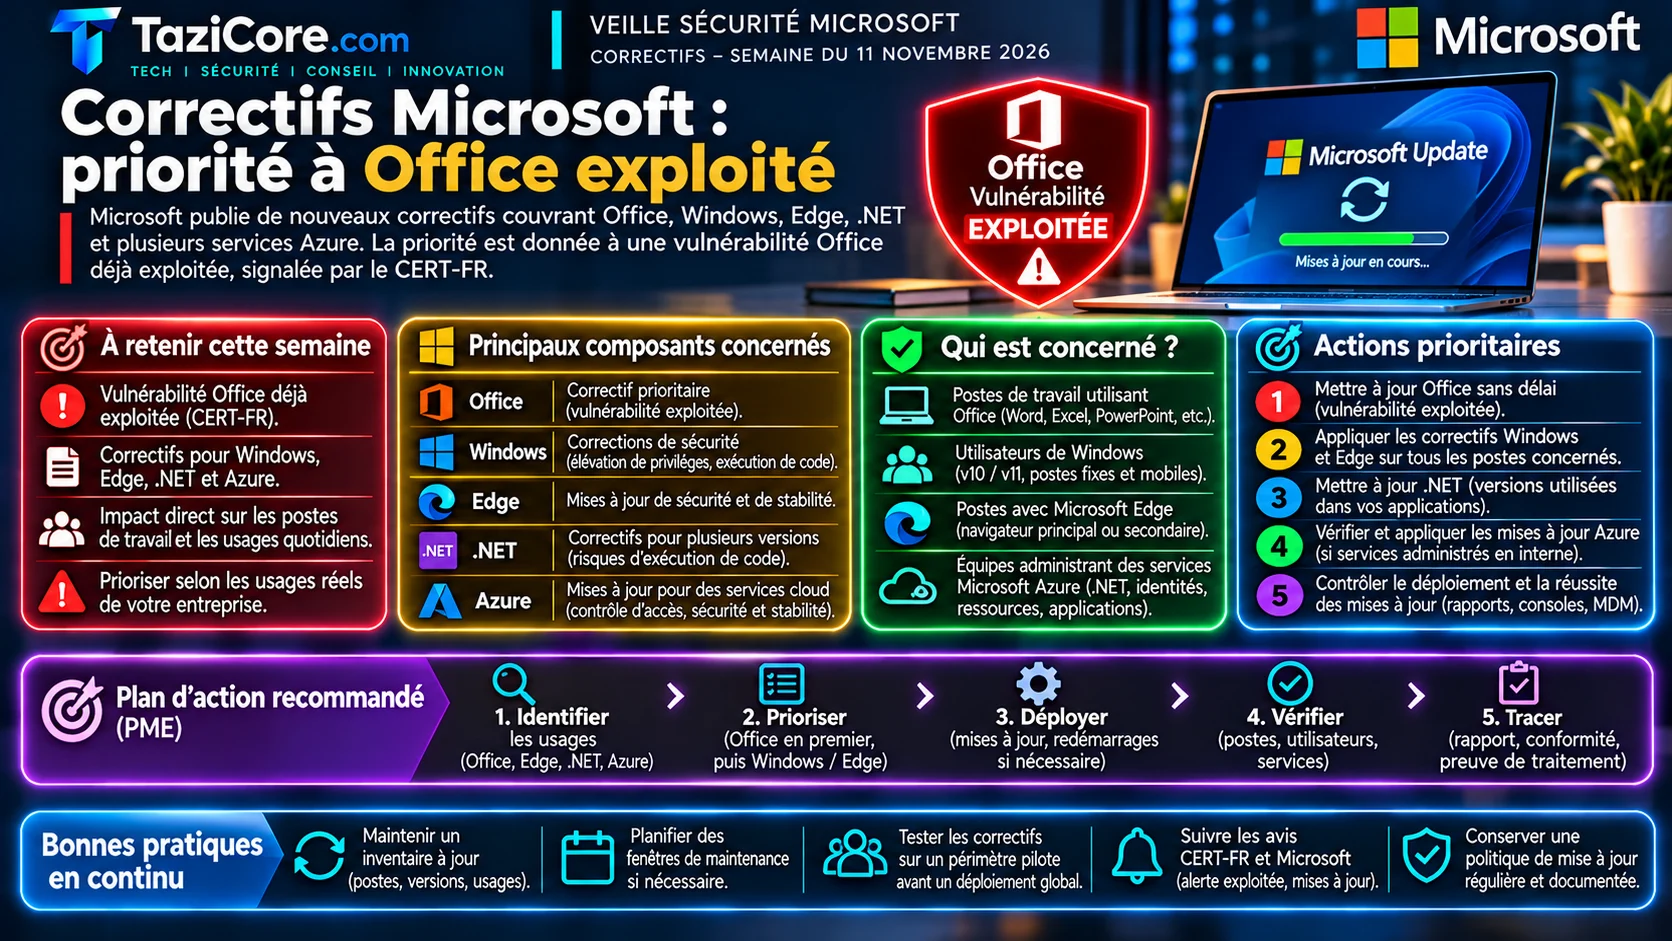
Cette semaine concerne directement les postes de travail et les environnements Microsoft utilisés au quotidien : bureautique, navigateur, systèmes Windows, runtimes applicatifs et services Azure. Le point le plus urgent n’est pas le volume de correctifs, mais la présence d’une vulnérabilité Office que Microsoft signale comme déjà exploitée, selon le CERT-FR.
Pour une entreprise, le tri doit donc partir des usages réels : qui ouvre des documents Office, quels postes ont Edge, quelles applications reposent sur .NET, quels services Azure sont administrés en interne. L’objectif n’est pas de tout traiter au même niveau, mais de réduire d’abord les chemins d’attaque les plus plausibles.
Priorité 1 : Microsoft Office, avec une faille signalée comme exploitée
Selon l’avis CERT-FR CERTFR-2026-AVI-1511 du 12 novembre 2026, de multiples vulnérabilités touchent Microsoft Office. Le CERT-FR indique que certaines peuvent permettre une exécution de code arbitraire à distance, une élévation de privilèges, une atteinte à la confidentialité des données ou un contournement de politique de sécurité.
Le point qui change la priorité est explicite : selon le CERT-FR, Microsoft indique que CVE-2026-124194 est activement exploitée. En pratique, les postes et serveurs Office concernés doivent passer avant les correctifs qui ne sont pas signalés comme exploités. Les environnements à regarder en premier sont ceux où les utilisateurs ouvrent régulièrement des pièces jointes ou des documents provenant de l’extérieur, même si l’avis ne décrit pas le scénario d’attaque.
L’avis liste notamment Microsoft 365 Apps pour Enterprise en 32 et 64 bits, Microsoft Office 365 pour Mac avant 16.115.26110837, Office LTSC 2021 avant 16.0.14334.21048, Office LTSC 2024 avant 16.0.17932.21140, Office LTSC pour Mac 2021 et 2024 avant 16.115.26110837, ainsi qu’Office Online Server avant 16.0.10417.20236. Il mentionne aussi des modèles de projet Microsoft.DotNet.Web.ProjectTemplates 8.0, 9.0, 10.0 et 11.0 avec des versions minimales de correction différentes.
Concrètement, il faut rapprocher l’inventaire bureautique des versions corrigées publiées par Microsoft, puis valider que les postes redémarrent si nécessaire. Pour Office Online Server, il faut prévoir une fenêtre de maintenance contrôlée : c’est un composant serveur, souvent relié à des usages collaboratifs, qui ne doit pas être corrigé sans vérifier les dépendances applicatives.
Priorité 2 : postes utilisateurs, Edge et Windows
Selon l’avis CERT-FR CERTFR-2026-AVI-1510 du 12 novembre 2026, Microsoft Edge est concerné par de multiples vulnérabilités. Le CERT-FR précise que les versions antérieures à 157.0.4341.42 sont affectées et que le risque n’est pas spécifié par l’éditeur.
Même sans exploitation active mentionnée dans l’avis, Edge reste prioritaire après Office parce qu’il est exposé à des contenus web, à des liens reçus par messagerie et à des applications SaaS. Pour les équipes IT, le contrôle utile est simple : vérifier la version réellement déployée, confirmer que la mise à jour automatique fonctionne, puis traiter les postes qui restent bloqués sur une version antérieure.
Le CERT-FR a également publié le 12 novembre 2026 l’avis CERTFR-2026-AVI-1513 sur de multiples vulnérabilités dans Microsoft Windows. Le texte disponible confirme le périmètre Windows et une longue série de références CVE associées au bulletin Microsoft. En l’absence de détail exploitable ici sur les risques ou les versions affectées, le bon réflexe est de l’intégrer au cycle de correction Windows, sans lui donner artificiellement une priorité supérieure à Office exploité.
Pour les postes, il faut éviter un raisonnement produit par produit trop lent. Office, Edge et Windows doivent être vérifiés ensemble sur les machines réellement utilisées, notamment les postes de direction, les postes administrateurs et les postes qui manipulent des documents externes. Un poste partiellement corrigé reste un point d’entrée possible si la bureautique ou le navigateur est en retard.
Priorité 3 : serveurs et applications .NET
Selon l’avis CERT-FR CERTFR-2026-AVI-1512 du 12 novembre 2026, Microsoft .NET est touché par de multiples vulnérabilités. Le CERT-FR cite des risques d’exécution de code arbitraire à distance, d’élévation de privilèges, de déni de service à distance, d’atteinte à la confidentialité des données et de contournement de politique de sécurité.
Les versions affectées couvrent .NET 8.0, 9.0, 10.0 et 11.0 sur Linux, macOS et Windows, avec des seuils de correction différents selon la version et le système. L’avis indique par exemple .NET 8.0 avant 8.0.34 sur Linux et macOS, avant 8.0.428 sur Windows ; .NET 9.0 avant 9.0.23 sur Linux et macOS, avant 9.0.321 sur Windows ; .NET 10.0 avant 10.0.404 ; et .NET 11.0 avant 11.0.100.
Le changement concret pour l’entreprise se situe côté exploitation applicative : il ne suffit pas de corriger les postes développeurs. Il faut identifier les serveurs, conteneurs, agents de build et applications internes qui embarquent ou ciblent ces versions. Les environnements exposés à Internet ou accessibles par des partenaires doivent être traités avant les applications isolées.
Priorité 4 : services Azure et composants cloud administrés
Selon l’avis CERT-FR CERTFR-2026-AVI-1514 du 12 novembre 2026, plusieurs composants Microsoft Azure sont concernés. Le CERT-FR mentionne des risques d’exécution de code arbitraire à distance, d’élévation de privilèges, d’atteinte à la confidentialité et à l’intégrité des données, ainsi que de contournement de politique de sécurité.
Les produits listés incluent notamment Azure DevOps Server avant Patch 10, Azure DevOps avant Sprint 278, Azure File Sync v21, v22 et v23 avant 23.2, Azure Web Apps avant 2.10.0, Azure Virtual Machines avant 2610, Azure Machine Learning avant 2.45.1 et Azure Privileged Identity Management avant 2.0.32.2053. Les services plus spécialisés, comme Azure Confidential Clean Room, Azure CycleCloud ou Azure Local, doivent être vérifiés en une passe si l’entreprise les utilise.
Pour les équipes cloud, le point d’attention est la frontière de responsabilité. Certains services sont opérés par Microsoft, mais les composants, agents, serveurs Azure DevOps ou synchronisations de fichiers peuvent dépendre d’une action client. Il faut donc vérifier les avis Microsoft associés depuis les consoles et documentations officielles, plutôt que supposer que tout est déjà corrigé.
Pour une petite structure
Quand personne n’est dédié à l’informatique, la priorité est de réduire les décisions à quelques contrôles visibles. D’abord, vérifier que les mises à jour Office sont appliquées sur tous les postes, car une vulnérabilité Office est signalée comme exploitée. Ensuite, contrôler Edge sur les machines utilisées tous les jours. Enfin, demander au prestataire ou à l’éditeur métier si des applications internes reposent sur .NET ou sur des services Azure listés par le CERT-FR.
Par où commencer
- Corriger Microsoft Office en priorité : cibler les versions listées par le CERT-FR et traiter sans délai les postes et serveurs Office concernés par l’avis, en raison de CVE-2026-124194 signalée comme activement exploitée.
- Vérifier les postes utilisateurs : contrôler Edge avant
157.0.4341.42, intégrer l’avis Windows au cycle de correction, puis confirmer l’application effective des mises à jour et redémarrages. - Passer en revue les environnements applicatifs : identifier .NET 8.0 à 11.0 et les services Azure listés, puis corriger d’abord les serveurs, agents et services exposés ou liés à des données sensibles.