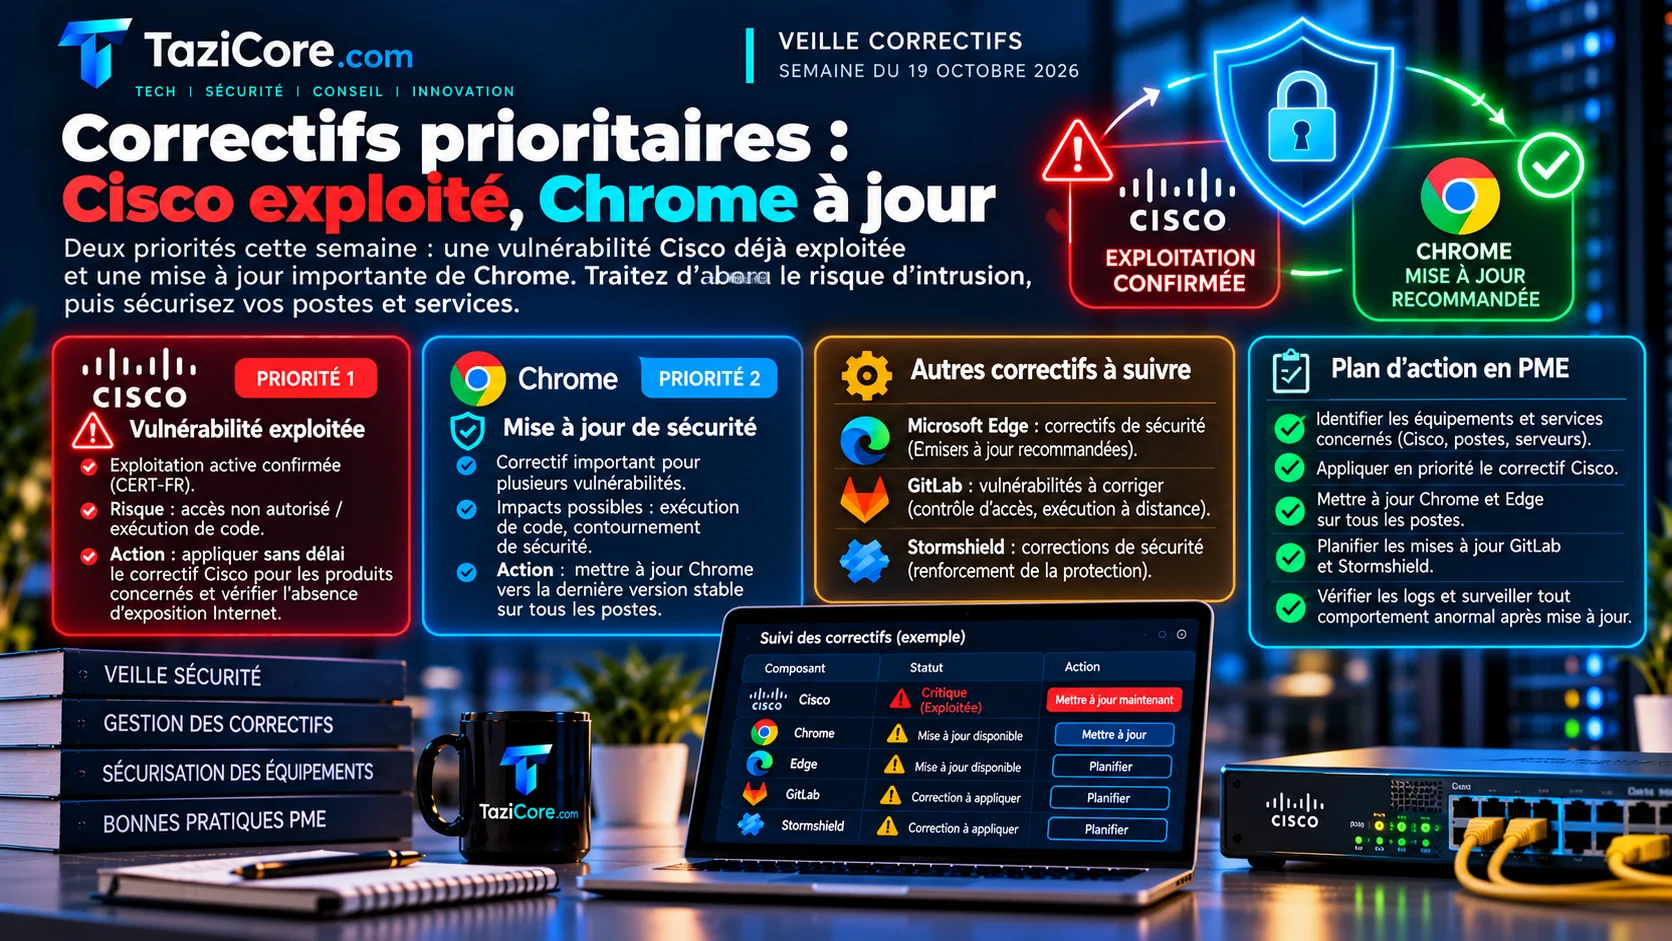
La semaine du 2 novembre appelle un tri rapide des correctifs, car un avis signale une vulnérabilité déjà exploitée sur des équipements de sécurité réseau. Les postes de travail ne sont pas à négliger non plus : Chrome reçoit des correctifs sur Windows, macOS et Linux, avec un impact potentiel large en entreprise.
Cette veille se concentre sur les avis publiés par le CERT-FR autour du 29 et du 30 octobre 2026. L’ordre proposé vise à aider les directions et les équipes techniques à arbitrer : d’abord ce qui est exploité, ensuite ce qui touche les postes et navigateurs, puis les plateformes et composants exposés ou sensibles.
Priorité 1 : Cisco ASA et FTD, vulnérabilité exploitée
Selon le CERT-FR, une vulnérabilité affecte Cisco Secure Firewall ASA Software et Cisco Secure FTD Software. Le risque indiqué est un déni de service à distance. Le point déterminant pour la priorisation est explicite : le CERT-FR relaie que Cisco indique que CVE-2026-76418 est activement exploitée.
Concrètement, une entreprise qui utilise ASA ou FTD doit traiter ce sujet avant les corrections de confort ou les mises à jour non exposées. Un déni de service sur un équipement de sécurité peut perturber l’accès distant, les flux intersites ou certaines fonctions de filtrage, selon l’architecture en place. Même lorsque la vulnérabilité ne vise pas directement la confidentialité des données, son exploitation peut provoquer une indisponibilité opérationnelle.
Les versions concernées couvrent plusieurs branches ASA et FTD, notamment ASA 9.16 et antérieures à 9.16.4.104, 9.18.x antérieures à 9.18.4.96, 9.20.x antérieures à 9.20.4.50, 9.22.x antérieures à 9.22.3.200, 9.23.x antérieures à 9.23.1.48 et 9.24.x antérieures à 9.24.1.279.24.10.1. Côté FTD, le CERT-FR cite notamment les branches 10.0.x, 10.1.x, 7.0, 7.2.x, 7.4.x, 7.6.x et 7.7.x avant les versions corrigées indiquées dans l’avis.
Le point d’attention principal est la fenêtre de maintenance : ces équipements sont souvent critiques. Il faut donc vérifier rapidement les versions, consulter le bulletin Cisco référencé par le CERT-FR, préparer un retour arrière documenté et prévoir un créneau compatible avec les contraintes métier. Si un équipement ne peut pas être corrigé immédiatement, la documentation officielle doit guider les mesures temporaires possibles.
Priorité 2 : Chrome sur les postes de travail
Le CERT-FR signale de multiples vulnérabilités dans Google Chrome, avec des versions corrigées différentes selon le système. Sont concernées les versions antérieures à 156.0.8078.79 pour Linux et Windows, et les versions antérieures à 156.0.8078.80 pour Mac. Le risque est indiqué comme non spécifié par l’éditeur dans l’avis du CERT-FR.
Pour une entreprise, Chrome mérite une place haute dans la pile de correctifs parce qu’il est souvent utilisé quotidiennement, y compris pour accéder aux applications SaaS, aux consoles d’administration et aux outils métiers. Même sans détail de risque dans l’avis, un navigateur non à jour reste une surface d’exposition fréquente, notamment via la consultation de contenus web.
Le changement concret est surtout organisationnel : il faut s’assurer que la mise à jour automatique fonctionne réellement sur les postes gérés, y compris pour les machines rarement connectées au réseau interne. Les équipes peuvent contrôler un échantillon de postes Windows, macOS et Linux, puis vérifier que les politiques de gestion navigateur ne bloquent pas la montée de version.
Priorité 3 : GitLab, Veeam Management Pack et Xcode
GitLab fait l’objet d’un avis CERT-FR pour une vulnérabilité permettant un contournement de la politique de sécurité. Les produits concernés sont GitLab Community Edition, GitLab Enterprise Edition et AI Gateway sur plusieurs branches, avec des versions corrigées mentionnées dans l’avis, notamment jusqu’aux branches 19.5.x et antérieures à certaines versions 18.11.x. Le CERT-FR référence CVE-2026-111943.
Le point d’attention est le rôle de GitLab dans la chaîne logicielle. Lorsqu’une forge héberge du code, des secrets, des pipelines ou des artefacts, une faiblesse de contrôle de sécurité peut avoir des effets au-delà du serveur lui-même. Il est prudent de vérifier la version installée, de planifier la mise à jour selon le bulletin GitLab et de contrôler les paramètres sensibles après correction.
Veeam Management Pack pour Microsoft System Center est également concerné par un avis CERT-FR. Les versions antérieures à 13.1, build 13.1.0.334, sont signalées comme affectées. Le risque indiqué est une exécution de code arbitraire à distance. Ce produit est plus spécifique que Chrome ou GitLab, mais il touche un domaine sensible : la supervision et l’administration d’environnements Microsoft System Center.
Dans les environnements concernés, il faut vérifier si Veeam Management Pack est installé, identifier la version exacte et appliquer les correctifs de l’éditeur. Les outils d’administration et de supervision disposent souvent de droits étendus ou d’une visibilité large sur le système d’information ; ils ne doivent pas être relégués en fin de file uniquement parce qu’ils sont moins visibles des utilisateurs.
Enfin, le CERT-FR mentionne de multiples vulnérabilités dans les produits Apple visant Xcode versions antérieures à 27.2. Le risque indiqué est une atteinte à la confidentialité des données. Pour la plupart des entreprises, ce point concerne surtout les postes de développement macOS utilisant Xcode. Il doit être traité dans le cycle de mise à jour des équipes de développement, avec vérification de compatibilité des projets si nécessaire.
Produits plus ciblés : ne pas oublier les angles morts
Les produits plus rares ou spécialisés en entreprise — Xcode pour les équipes de développement Apple et Veeam Management Pack pour Microsoft System Center — peuvent être regroupés dans une revue rapide d’inventaire : s’ils sont présents, ils doivent sortir de la catégorie « non prioritaire » et rejoindre le plan de correction adapté à leur criticité interne.
Cette approche évite deux erreurs fréquentes : concentrer toute l’attention sur les postes utilisateurs et oublier les consoles d’administration, ou à l’inverse traiter les serveurs centraux sans vérifier les outils de développement et de supervision. L’inventaire reste donc le point de départ : sans vision des versions installées, la priorisation reste théorique.
Pour une petite structure
Quand personne n’est dédié à l’informatique, l’objectif n’est pas de tout analyser en profondeur dans la journée. Il faut d’abord vérifier si l’entreprise possède un équipement Cisco ASA ou FTD, car l’avis mentionne une exploitation active. Ensuite, confirmer que Chrome se met bien à jour sur les postes. Enfin, demander au prestataire, à l’éditeur ou à l’équipe technique ponctuelle si GitLab, Veeam Management Pack ou Xcode sont utilisés et qui porte leur mise à jour.
Par où commencer
- Identifier et corriger les équipements Cisco ASA ou FTD concernés, en priorité, car CVE-2026-76418 est signalée comme activement exploitée selon l’avis CERT-FR relayant Cisco.
- Contrôler la version de Chrome sur les postes Windows, macOS et Linux, puis forcer la mise à jour si les versions sont antérieures aux niveaux corrigés indiqués par le CERT-FR.
- Passer en revue les plateformes techniques : GitLab CE/EE et AI Gateway, Veeam Management Pack pour Microsoft System Center, puis Xcode sur les postes de développement Apple, en appliquant les bulletins officiels des éditeurs.