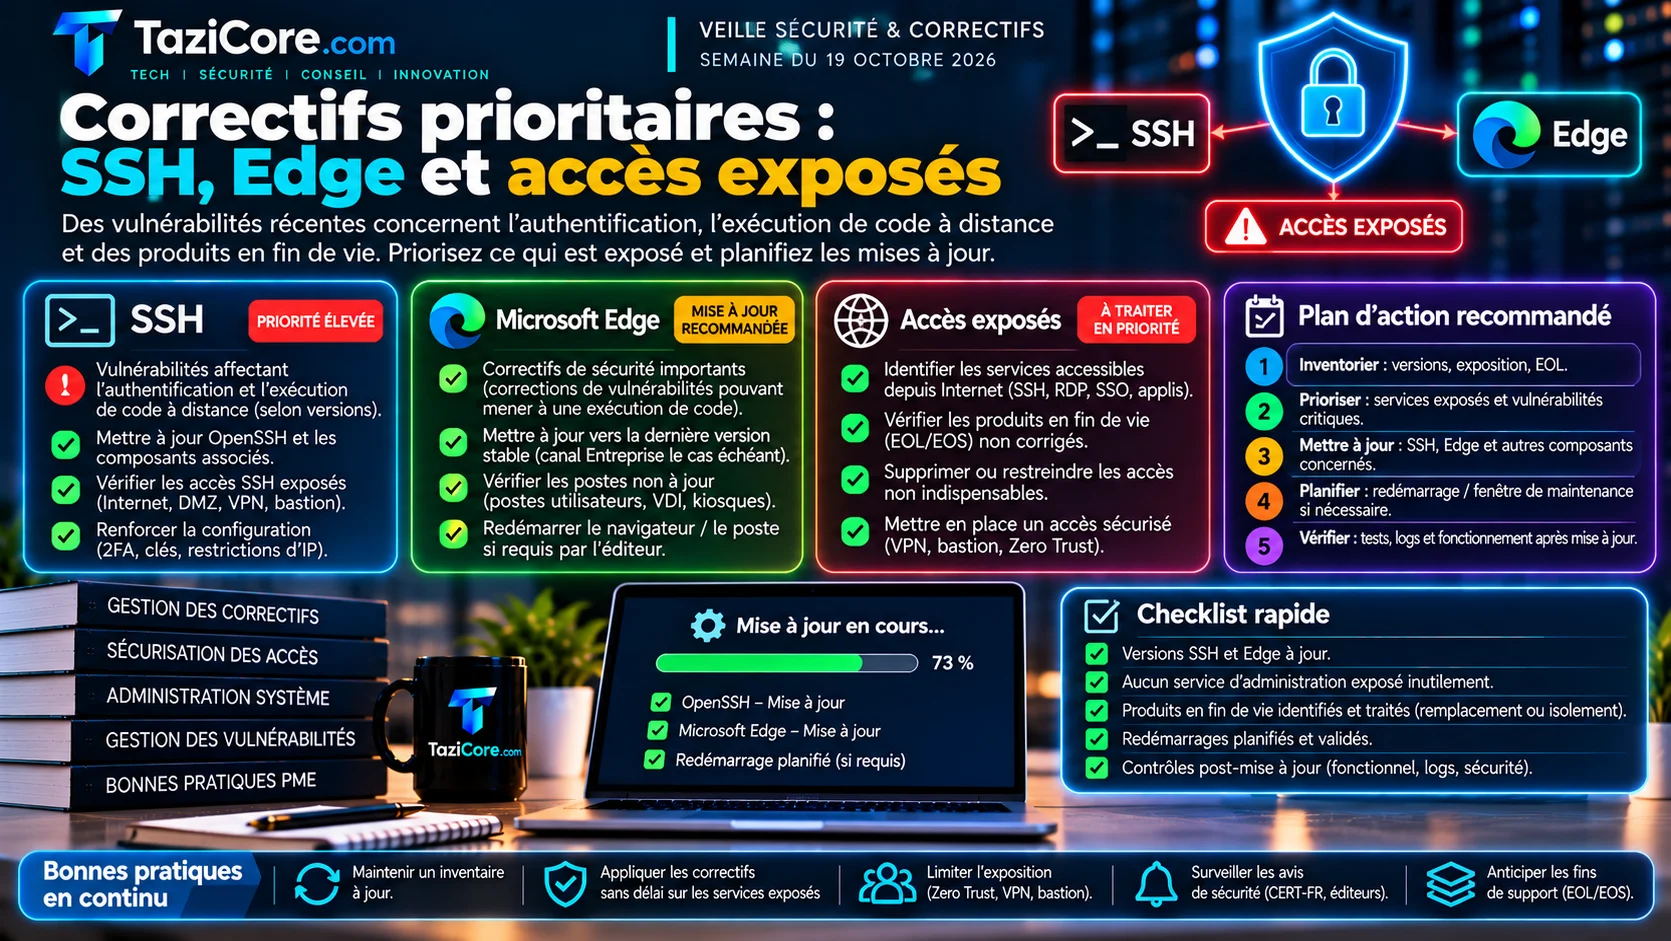
Votre semaine est concernée si vos équipes administrent des accès SSH, des navigateurs Edge ou des équipements accessibles depuis le réseau. Les avis récents ne décrivent pas seulement des mises à jour de routine : certains cas touchent directement l’authentification, l’exécution de code à distance ou des produits en fin de vie.
La bonne approche n’est donc pas de tout traiter au même niveau. Il faut d’abord identifier ce qui est exposé, ce qui ne recevra pas de correctif, puis organiser les changements avec redémarrage de service ou fenêtre de maintenance lorsque c’est nécessaire.
Failles déjà exploitées : aucun signal explicite dans ce périmètre
Dans les publications retenues pour cette semaine, le CERT-FR ne signale pas d’exploitation active. Cela ne rend pas les corrections secondaires : l’alerte OpenSSH précise au contraire qu’une vulnérabilité peut être triviale à exploiter lorsque certaines conditions techniques sont réunies.
Pour une entreprise, la conséquence est simple : l’absence d’exploitation mentionnée ne doit pas retarder l’inventaire. Les actifs exposés à Internet, les accès d’administration et les composants en fin de vie doivent passer avant les systèmes internes peu accessibles.
Postes et navigateurs : Microsoft Edge à mettre à niveau
Le CERT-FR signale de multiples vulnérabilités dans Microsoft Edge. Les versions antérieures à 156.0.4314.58 sont affectées. Les risques indiqués sont une atteinte à la confidentialité des données et un problème de sécurité non spécifié par l’éditeur.
Concrètement, Edge est un sujet de parc. Même si l’avis ne détaille pas de scénario d’exploitation, le navigateur reste un point de contact permanent avec des contenus externes : messagerie web, applications SaaS, extranets, documents ouverts depuis des liens. Les équipes informatiques devraient vérifier que les mécanismes de mise à jour automatique fonctionnent réellement, y compris sur les postes rarement redémarrés, les environnements VDI et les postes partagés.
Le point d’attention pour les décideurs est le suivi. Un navigateur annoncé comme « à jour automatiquement » ne l’est pas toujours dans les faits si des politiques bloquent les mises à jour, si les postes restent ouverts trop longtemps ou si un outil de gestion de parc ne remonte pas la version exacte. Le contrôle attendu est opérationnel : version installée, statut de redémarrage, couverture du parc.
Serveurs et accès exposés : OpenSSH demande un tri immédiat
Le CERT-FR a publié une alerte concernant OpenSSH, associée à l’identifiant CVE-2026-123158. Les versions antérieures à 10.6p2 sont affectées. Le risque indiqué est un contournement de la politique de sécurité.
Le cas est ciblé mais sensible. Selon le CERT-FR, la vulnérabilité concerne les systèmes Linux utilisant la bibliothèque standard C musl, compilés sans support PAM ou avec PAM désactivé. Dans ces conditions, un attaquant peut contourner l’authentification d’un service SSH en fournissant deux mots de passe, le second ayant une longueur strictement supérieure à 256 caractères et inférieure à 1024.
Ce qui change pour une entreprise : il ne suffit pas de savoir qu’OpenSSH est installé. Il faut vérifier la combinaison exacte système, bibliothèque C, configuration PAM et exposition du service SSH. Les environnements minimalistes, appliances, conteneurs ou distributions utilisant musl doivent être examinés avec attention.
Le CERT-FR précise qu’une installation de correctif ou une modification de configuration doit impérativement s’accompagner d’un redémarrage du service sshd. C’est un point classique mais souvent oublié : un paquet mis à jour ne protège pas nécessairement un service encore chargé en mémoire. Si le correctif ne peut pas être appliqué rapidement, le CERT-FR recommande de désactiver l’authentification par mot de passe ou, à défaut, de désactiver le service.
L’alerte mentionne aussi un contrôle utile côté journaux : vérifier la légitimité des connexions associées aux comptes système dont le mot de passe est désactivé dans /etc/shadow. Cette vérification doit être adaptée aux chemins de logs de l’environnement concerné et conduite par une personne habilitée.
Équipements et serveurs exposés : SonicWall, VMware et Cisco
SonicWall GMS : attention au produit en fin de vie
Le CERT-FR rapporte de multiples vulnérabilités dans SonicWall GMS versions 9.5.2 et antérieures. Les risques mentionnés sont l’atteinte à la confidentialité des données et l’injection SQL. Le point le plus important est que SonicWall indique que ce produit est en fin de vie et ne recevra plus de correctifs de sécurité.
Pour l’entreprise, cela transforme le sujet. Il ne s’agit pas seulement de planifier un patch, mais de décider quoi faire d’un composant qui ne sera pas corrigé. Si GMS est encore présent, il faut vérifier son exposition réseau, limiter les accès d’administration, surveiller les journaux et préparer un retrait ou une migration selon la documentation de l’éditeur.
VMware SDDC Manager : exécution de code à distance
Le CERT-FR signale une vulnérabilité dans VMware SDDC Manager permettant une exécution de code arbitraire à distance. Les versions affectées indiquées sont 9.1.1, les versions 5.2.x, ainsi que les versions 9.0.x et 9.1.0. L’avis précise que la date de disponibilité des correctifs à venir n’est pas indiquée.
Le point d’attention est la gouvernance de l’infrastructure. SDDC Manager est lié à l’administration de plateformes virtualisées : un accès non maîtrisé ou une exposition trop large augmente l’impact potentiel. En attendant les informations de l’éditeur, les équipes devraient vérifier les versions, restreindre les accès réseau aux interfaces d’administration et surveiller les événements inhabituels.
Cisco : plusieurs produits touchés par un risque d’exécution de code
Le CERT-FR signale de multiples vulnérabilités dans des produits Cisco, avec un risque d’exécution de code arbitraire à distance. Les systèmes affectés incluent Duo Access Gateway avant 3.2.0, Expressway Select Series et Expressway Series avant 15.5.21, ainsi qu’Identity Services Engine Portal Builder, pour lequel aucune action utilisateur n’est requise selon l’avis.
Les produits industriels et sans fil cités par le CERT-FR peuvent être traités ensemble dans l’inventaire : Ultra-Reliable Wireless Backhaul et Unified Industrial Wireless avant 26.2.1.9, avec une disponibilité prévue en novembre 2026. Pour ces produits, le bon réflexe est de suivre le bulletin Cisco et de préparer la fenêtre de mise à jour sans exposer inutilement les interfaces d’administration.
Pour une petite structure
Quand personne n’est dédié à l’informatique, l’objectif n’est pas de produire une analyse exhaustive dès le premier jour. Il faut d’abord savoir si l’entreprise utilise OpenSSH accessible à distance, Microsoft Edge sur les postes, ou un produit SonicWall, VMware ou Cisco cité dans les avis. Ensuite, appliquer les mises à jour disponibles, redémarrer les services concernés et demander un appui technique si un composant en fin de vie ou sans correctif disponible est identifié.
Par où commencer
- Vérifier immédiatement OpenSSH exposé : identifier les systèmes en versions antérieures à
10.6p2, contrôler la configurationmuslet PAM, appliquer le correctif ou désactiver l’authentification par mot de passe, puis redémarrersshd. - Mettre à jour les postes Edge : contrôler que les installations sont au moins en version
156.0.4314.58et forcer le redémarrage des postes qui n’ont pas finalisé la mise à jour. - Traiter les équipements et consoles d’administration : inventorier SonicWall GMS, VMware SDDC Manager et les produits Cisco cités, réduire l’exposition réseau et suivre les bulletins éditeurs pour les correctifs disponibles ou à venir.