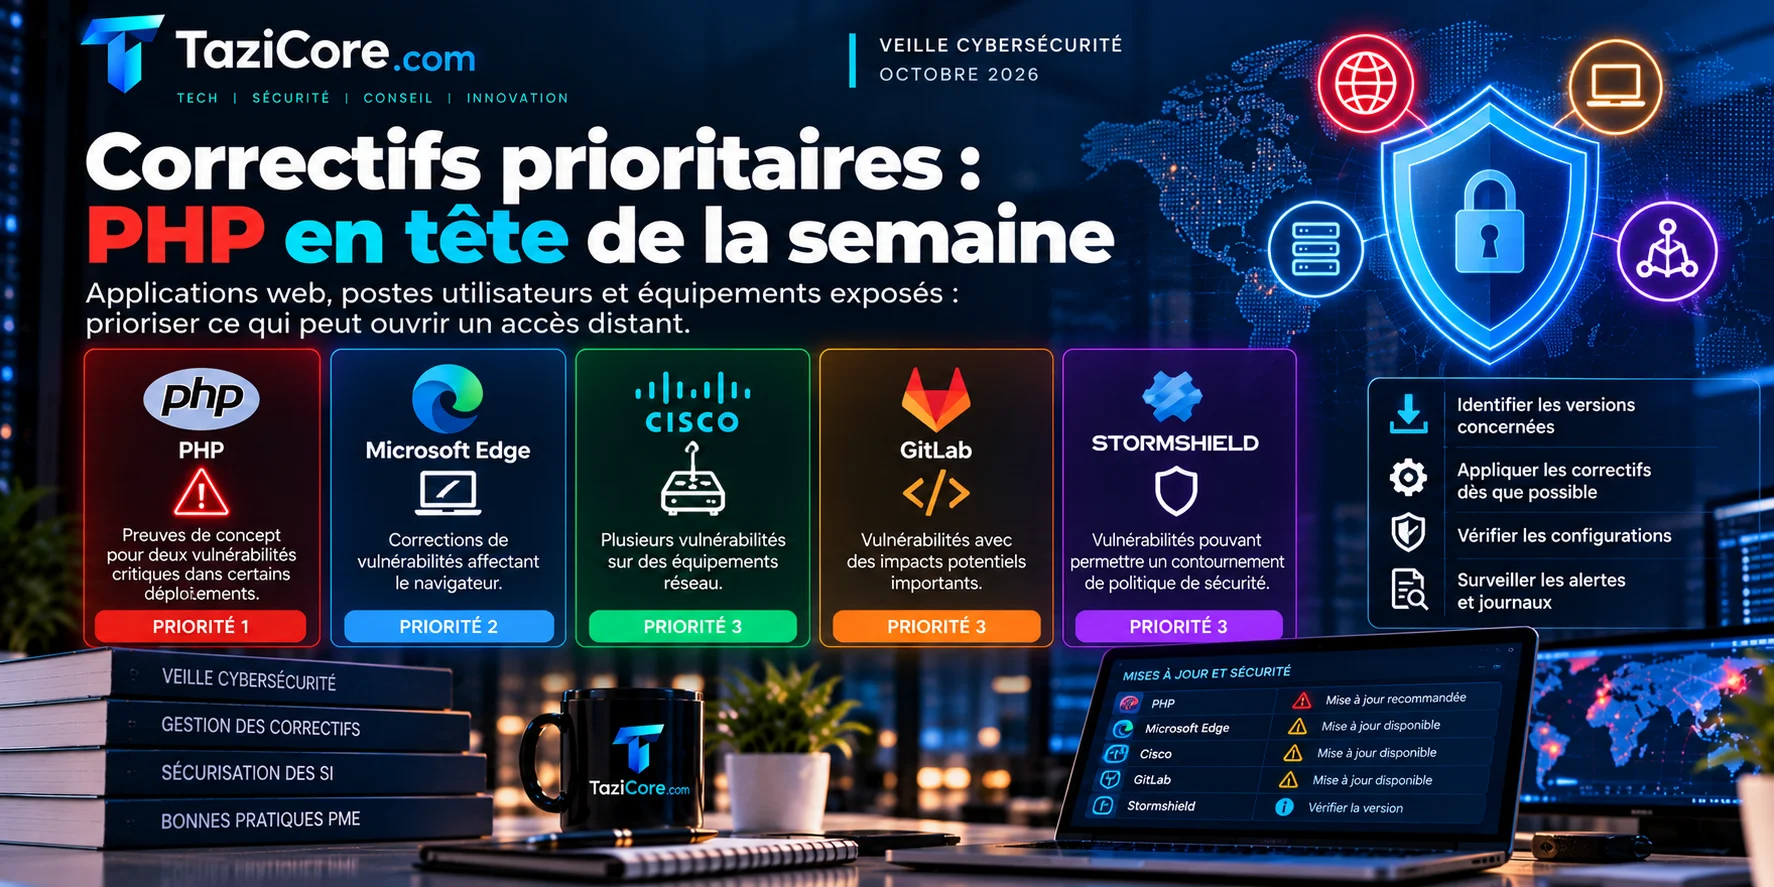
Cette semaine concerne directement les équipes qui exploitent des applications web, des postes utilisateurs et des équipements exposés. La priorité n’est pas de tout corriger au même moment, mais de traiter d’abord ce qui peut ouvrir un accès distant ou faciliter une compromission.
Le signal le plus urgent vient de PHP : selon le CERT-FR, des preuves de concept existent pour deux vulnérabilités critiques dans certains déploiements. Les autres publications à suivre portent sur Microsoft Edge, Cisco, GitLab et Stormshield, avec des impacts qui vont de l’exécution de code à distance au contournement de politique de sécurité.
1. Failles avec preuve de concept : PHP à traiter en premier
Le CERT-FR a publié puis mis à jour une alerte sur plusieurs vulnérabilités dans PHP. L’organisme indique avoir connaissance de preuves de concept pour CVE-2026-109618 et CVE-2026-109619, dans des déploiements spécifiques. PHP indique que ces deux vulnérabilités peuvent permettre une exécution de code arbitraire à distance.
Les systèmes affectés couvrent toutes les versions PHP 5.x, 7.x, 8.0.x et 8.1.x, ainsi que les branches 8.2.x antérieures à 8.2.35, 8.3.x antérieures à 8.3.36, 8.4.x antérieures à 8.4.27 et 8.5.x antérieures à 8.5.12. Le CERT-FR rappelle aussi que PHP ne maintient plus les versions 5.x, 7.x, 8.0.x et 8.1.x.
Concrètement, une entreprise doit commencer par identifier les serveurs web, applications internes, portails clients, conteneurs et services hébergés qui embarquent PHP. La présence d’une version non maintenue change l’approche : appliquer un correctif ponctuel ne suffit pas si la branche ne reçoit plus de support de sécurité. Le CERT-FR recommande d’isoler les équipements affectés, puis de migrer vers une version maintenue avec les derniers correctifs de sécurité.
Des contournements provisoires sont mentionnés par le CERT-FR, mais ils ne sont pas qualifiés par l’organisme. La désactivation de session.upload_progress.enabled réduit la surface d’attaque uniquement pour CVE-2026-109619. Le blocage des requêtes HTTP dont l’en-tête Content-Type contient la valeur multipart, ou leur supervision si le blocage n’est pas possible, peut être réalisé au niveau d’un pare-feu applicatif. Ces mesures doivent être évaluées avec les équipes applicatives, car elles touchent des mécanismes liés aux envois de fichiers.
2. Postes et navigateurs : Microsoft Edge à intégrer au cycle court
Le CERT-FR a publié le 23 octobre 2026 un avis concernant de multiples vulnérabilités dans Microsoft Edge, avec des bulletins Microsoft datés du 22 octobre 2026. L’avis référence une longue série de CVE, sans qu’il soit utile ici d’en faire une liste opérationnelle.
Pour l’entreprise, le point important est la couverture des postes. Un navigateur est exposé à des contenus externes, des liens reçus par messagerie, des portails SaaS et des applications métier. La mise à jour doit donc être vérifiée sur les postes fixes, portables et environnements administrés, en tenant compte du redémarrage éventuel du navigateur ou du poste. Les équipes doivent s’appuyer sur les bulletins Microsoft et sur leurs outils de gestion de parc pour confirmer la version effectivement déployée.
3. Équipements et serveurs exposés : Cisco, Stormshield, GitLab
Selon le CERT-FR, de multiples vulnérabilités affectent plusieurs produits Cisco. Certaines peuvent permettre une exécution de code arbitraire à distance, une élévation de privilèges ou un déni de service à distance. Les produits cités incluent notamment des versions d’IOS XE, d’IOS XR, de Secure FTD Software, de Secure Client, de Snort 3, de Cisco Expressway Series, ainsi que des composants de collaboration et de voix.
Dans une entreprise, les équipements réseau, sécurité et téléphonie sont souvent plus difficiles à corriger qu’un poste utilisateur : dépendances de production, fenêtres de maintenance, redondance parfois incomplète. Il faut donc commencer par les actifs exposés ou placés en bordure, puis valider les versions et les correctifs dans les bulletins Cisco. Les environnements plus spécialisés cités par le CERT-FR, comme Cyber Vision, ASR 9000, certains composants voix/collaboration et Snort 3, doivent être contrôlés en une passe d’inventaire s’ils existent dans le parc.
Le CERT-FR signale aussi plusieurs vulnérabilités dans les produits Stormshield. Les systèmes affectés incluent Stormshield Management Center 3.9.x antérieur à 3.9.3 et Stormshield Network Security dans plusieurs branches : 4.3.x antérieure à 4.3.45 QS, 4.8.x antérieure à 4.8.20 LTSB, 5.0.x antérieure à 5.0.10 et 5.1.x antérieure à 5.1.4 EA. Les risques mentionnés comprennent notamment l’exécution de code arbitraire, le déni de service à distance, l’atteinte à la confidentialité des données, l’injection SQL et le contournement de politique de sécurité.
Enfin, GitLab CE et EE sont concernés dans les versions 19.4.x antérieures à 19.4.3, 19.5.x antérieures à 19.5.1 et les versions antérieures à 19.3.6. Selon le CERT-FR, certaines vulnérabilités peuvent permettre une exécution de code arbitraire à distance, une atteinte à la confidentialité des données ou un contournement de politique de sécurité. Un GitLab auto-hébergé doit être considéré comme sensible : il contient du code, des secrets potentiels, des historiques de projet et des intégrations d’automatisation.
Points d’attention
Le premier point est de distinguer preuve de concept et exploitation active signalée. Pour PHP, le CERT-FR mentionne des preuves de concept, ce qui justifie une priorité élevée même sans autre information opérationnelle publique dans l’avis. Le deuxième point est la fin de support : les branches PHP non maintenues doivent être traitées comme un sujet de migration, pas seulement comme un correctif hebdomadaire.
Le troisième point est la visibilité du parc. Les avis de la semaine touchent à la fois des navigateurs, des serveurs applicatifs, des outils de développement et des équipements de sécurité. Sans inventaire fiable, les équipes risquent de corriger ce qui est simple plutôt que ce qui est exposé.
Pour une petite structure
Quand personne n’est dédié à l’informatique, il faut éviter la dispersion. Vérifiez d’abord si votre site, votre intranet ou votre application métier utilise PHP, puis assurez-vous que les navigateurs Microsoft Edge se mettent à jour automatiquement. Pour les pare-feu, routeurs, GitLab ou équipements Stormshield et Cisco, demandez à votre prestataire ou à l’administrateur habituel de confirmer les versions et la présence des correctifs éditeur.
Par où commencer
- Identifier et traiter les serveurs PHP exposés : vérifier les versions, isoler les systèmes affectés si nécessaire, appliquer les correctifs ou planifier la migration vers une branche maintenue.
- Mettre à jour les composants accessibles aux utilisateurs ou à Internet : Microsoft Edge sur les postes, GitLab auto-hébergé, puis équipements Cisco et Stormshield en bordure ou en administration distante.
- Documenter les écarts restants : noter les versions non corrigées, les contournements temporaires, les fenêtres de maintenance prévues et les responsables de validation.