Le problème : un réseau qui grandit avant d’être dessiné
Dans une petite structure, le réseau démarre souvent simplement : une box, quelques postes, une imprimante, un Wi-Fi, puis un serveur, une sauvegarde, une téléphonie IP, des caméras ou des objets connectés. Tant que tout fonctionne, l’absence de plan paraît acceptable. Le problème apparaît plus tard : adresses attribuées au hasard, équipements difficiles à retrouver, Wi-Fi invité mélangé au réseau interne, règles de pare-feu peu lisibles, dépannage lent.
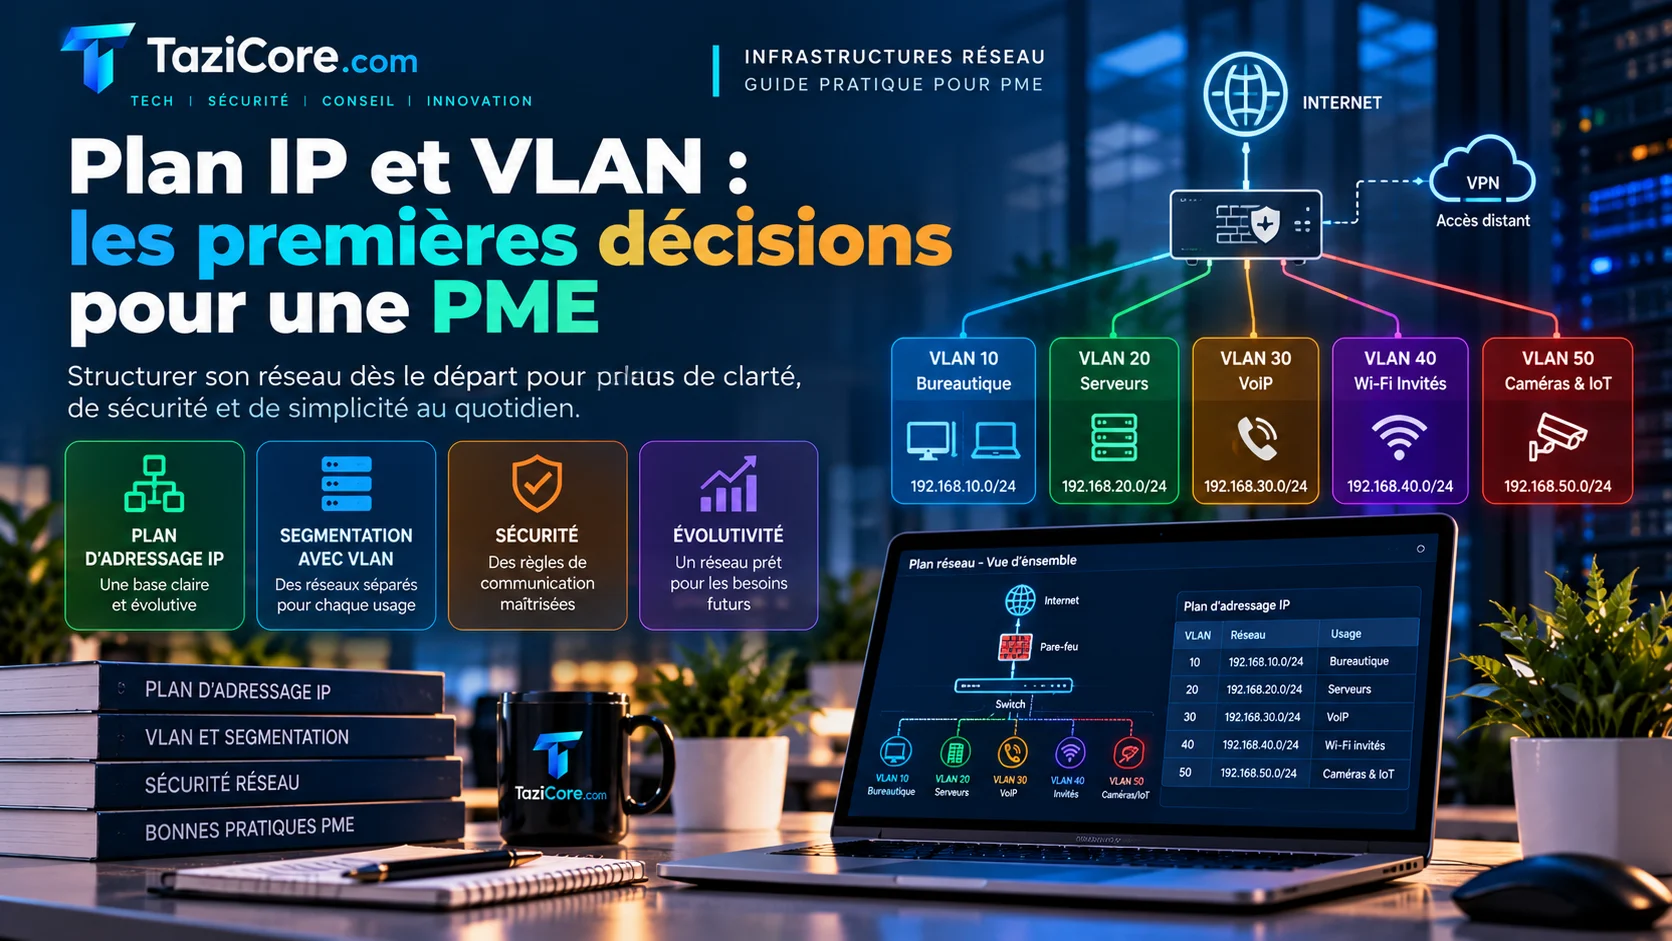
Le sujet concret à traiter dès le départ est donc le plan d’adressage IP associé à une segmentation réseau simple. Ce n’est pas un document administratif : c’est la base qui permet de savoir qui est connecté, où, avec quels droits de communication, et comment faire évoluer l’infrastructure sans devoir tout refaire.
Quand rien n’est en place, la bonne approche n’est pas de commencer par choisir un routeur, un commutateur ou une borne Wi-Fi. Il faut d’abord décider de l’organisation logique du réseau. Le matériel viendra ensuite, avec les fonctions nécessaires pour appliquer ce qui a été décidé.
Décision 1 : définir les usages et les zones avant les adresses
La première décision consiste à répondre à une question simple : quels types d’équipements ne doivent pas être mélangés ? Une PME n’a pas besoin d’une architecture complexe pour commencer, mais elle doit éviter le réseau unique où tous les équipements se voient par défaut.
Une base raisonnable consiste à distinguer les postes internes, les serveurs ou services partagés, le Wi-Fi invité, les équipements techniques, les objets connectés, et l’administration des équipements réseau. Ces zones peuvent ensuite être adaptées au contexte : atelier, agence, télétravail, production, caisse, supervision, sauvegarde.
Cette étape doit être menée avec les responsables métier autant qu’avec l’informatique. Un badgeuse, une imprimante multifonction, un automate, une caméra ou une tablette de stock peuvent avoir des contraintes différentes. Les ignorer conduit souvent à créer des exceptions dans l’urgence, qui deviennent permanentes.
Le livrable attendu est simple : une liste de zones, leur rôle, les types d’équipements concernés, et les communications nécessaires. Par exemple : les postes internes doivent accéder aux services de fichiers ; le Wi-Fi invité doit seulement sortir vers Internet ; les équipements d’administration ne doivent pas être accessibles depuis les postes ordinaires.
Décision 2 : choisir un plan d’adressage lisible et durable
Une fois les zones définies, il faut choisir les plages d’adresses. L’objectif n’est pas de prévoir une croissance irréaliste, mais d’éviter un plan trop serré ou incohérent. Le plan doit pouvoir être compris rapidement par une personne qui n’a pas participé au projet.
Un bon plan d’adressage suit quelques principes. Chaque zone reçoit sa propre plage. Les adresses sont documentées. Les équipements d’infrastructure ont des adresses fixes ou réservées. Les postes utilisateurs obtiennent leurs adresses de manière automatisée, avec des réservations quand c’est nécessaire. Les noms des réseaux et des équipements suivent une convention stable.
Il faut aussi prévoir la relation avec les autres sites, le VPN, l’hébergement, le cloud ou les prestataires. Une plage choisie sans réflexion peut entrer en conflit avec un futur lien intersite ou un accès distant. Le conflit n’est pas seulement technique : il complique les migrations, les diagnostics et la sécurité.
Le document de départ peut rester court : nom de la zone, identifiant technique éventuel, plage IP, passerelle, service DHCP, règles DNS, équipements critiques, responsable. Ce document doit être tenu à jour dès les premiers raccordements. S’il est créé après coup, il sera souvent incomplet.
Décision 3 : poser les règles de circulation entre zones
Segmenter sans définir les flux autorisés revient à déplacer le problème. La troisième décision porte donc sur les règles de communication entre zones. Le principe de départ est prudent : tout ce qui n’est pas nécessaire n’a pas vocation à être autorisé. Cela ne signifie pas bloquer arbitrairement les utilisateurs, mais rendre explicites les besoins.
Les règles doivent être formulées en langage compréhensible avant d’être traduites en configuration : les postes internes peuvent accéder à tel service ; les invités ne peuvent pas joindre le réseau interne ; les objets connectés peuvent contacter leur service de supervision ; l’administration des équipements réseau est limitée aux postes ou comptes prévus.
Il est utile de séparer trois notions : l’adressage, la segmentation et le filtrage. L’adressage donne une identité réseau. La segmentation sépare les groupes. Le filtrage décide ce qui peut passer. Un VLAN, à lui seul, n’est pas une politique de sécurité complète. Il faut des règles sur l’équipement qui assure le routage ou le pare-feu entre les zones.
La journalisation doit être pensée dès le départ. Sans traces exploitables, une coupure ou un accès inhabituel devient difficile à analyser. Il n’est pas nécessaire de tout conserver partout, mais les événements utiles au diagnostic et à la sécurité doivent être accessibles aux personnes autorisées.
Ce qu’il faut faire concrètement
Commencez par un schéma simple, même imparfait. Un tableau et un dessin valent mieux qu’une configuration dispersée dans plusieurs interfaces. Le schéma doit montrer les accès Internet, les équipements de cœur, les commutateurs, les bornes Wi-Fi, les serveurs, les liens vers les prestataires et les zones prévues.
Ensuite, définissez une convention de nommage. Les noms doivent aider à comprendre : site, rôle, zone, numéro si nécessaire. Cette convention évite les équipements nommés au hasard, difficiles à identifier lors d’une alerte ou d’un remplacement.
Enfin, testez les règles avec des cas simples : un poste utilisateur, un invité, un équipement technique, un compte d’administration. Vérifiez ce qui fonctionne, mais aussi ce qui doit être refusé. Un test de refus est aussi important qu’un test d’accès réussi.
Les pièges à éviter
- Tout mettre dans le même réseau pour gagner du temps. Cela simplifie le démarrage mais complique la sécurité, le dépannage et les évolutions.
- Confondre Wi-Fi invité et Wi-Fi interne. Un accès invité doit être isolé des ressources de l’entreprise, sauf besoin explicite.
- Laisser les équipements techniques sans zone dédiée. Imprimantes, caméras, badges, capteurs ou automates ont souvent des cycles de vie différents des postes bureautiques.
- Documenter après la mise en production. La documentation doit accompagner la configuration, sinon elle devient rapidement théorique.
- Créer trop de zones dès le départ. Une segmentation excessive, non maintenue, peut devenir incompréhensible. Mieux vaut peu de zones bien gérées qu’un découpage fin sans gouvernance.
- Oublier l’exploitation. Une architecture correcte mais impossible à diagnostiquer par l’équipe en place produira des contournements.
Par où commencer
- Faire l’inventaire des usages réseau : lister les équipements, utilisateurs, services, accès Internet, accès distants et prestataires, puis regrouper ce qui doit être séparé.
- Écrire le premier plan IP : attribuer une plage à chaque zone, définir les passerelles, le DHCP, les adresses réservées et la convention de nommage.
- Valider les flux autorisés : formaliser les communications nécessaires entre zones, configurer le filtrage correspondant, puis tester les accès autorisés et les refus attendus.