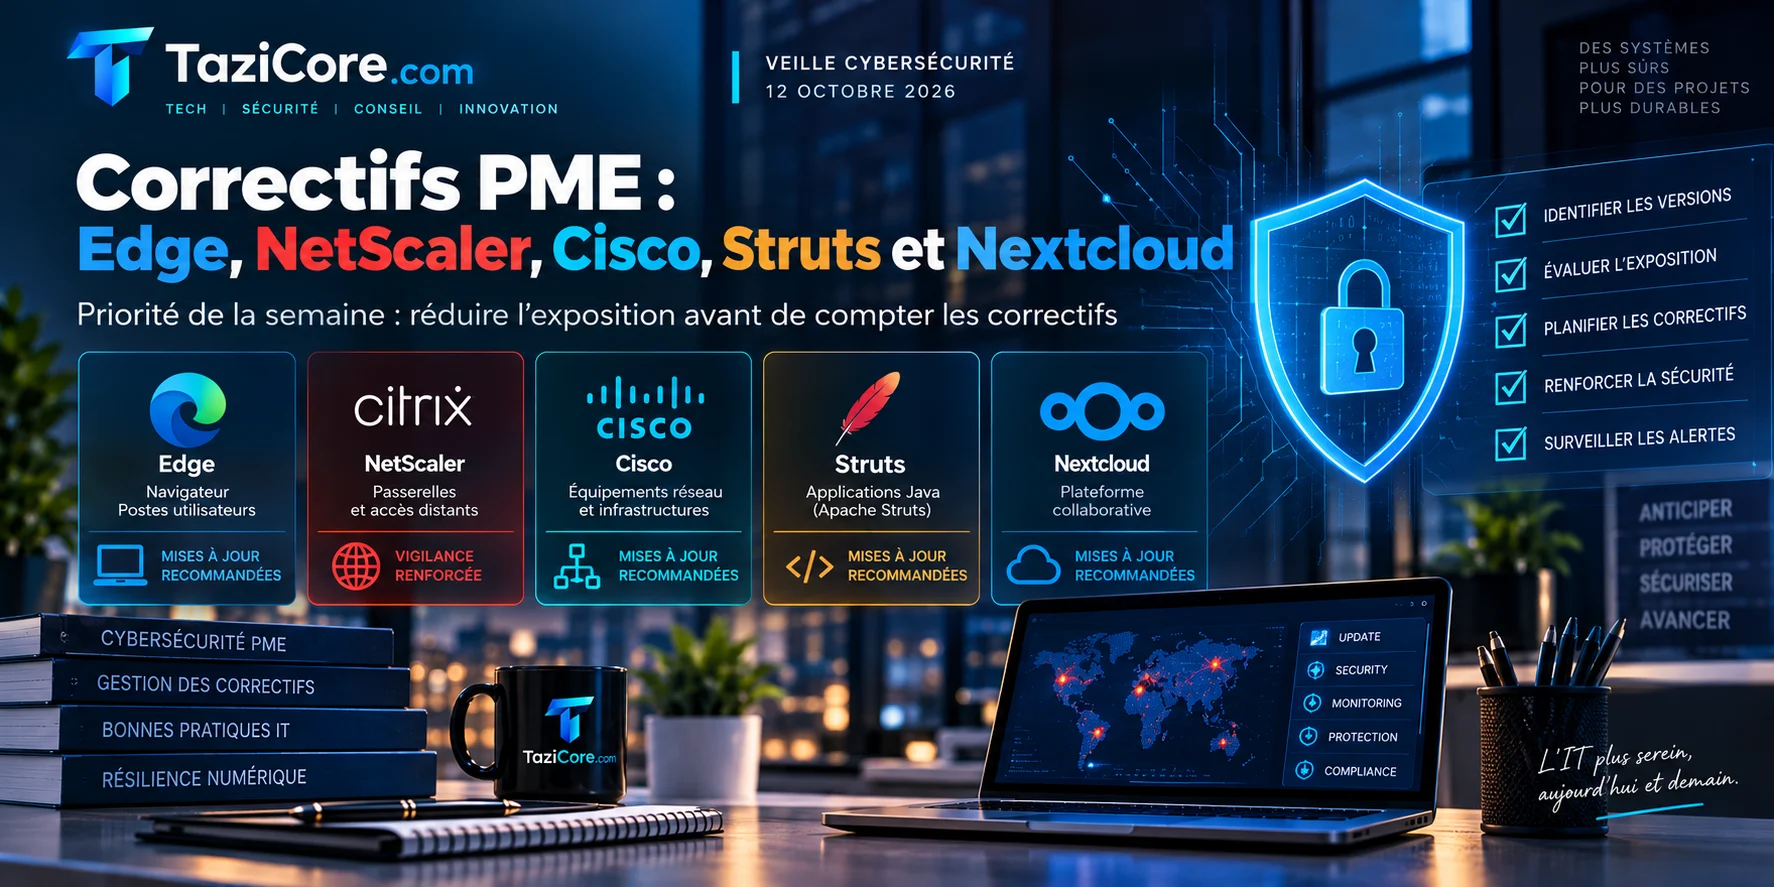
Priorité de la semaine : réduire l’exposition avant de compter les correctifs
Pour cette semaine du 12 octobre 2026, les avis consultés couvrent surtout des composants très différents : navigateur, passerelles exposées, équipements réseau, socles applicatifs Java et plateforme collaborative. Le point important pour une PME n’est pas le volume de vulnérabilités, mais l’ordre de traitement : d’abord ce qui est exploité, ensuite ce qui touche les postes et les navigateurs, puis les équipements ou serveurs accessibles depuis des réseaux peu maîtrisés.
Dans les sources fournies, aucun avis ne signale explicitement une exploitation active. Cela ne signifie pas qu’il faut attendre : plusieurs bulletins évoquent l’exécution de code à distance, le déni de service, l’élévation de privilèges ou l’atteinte à la confidentialité. Ces effets sont suffisants pour justifier une revue rapide des versions installées, en particulier sur les services exposés à Internet ou accessibles à de nombreux utilisateurs internes.
1. Failles déjà exploitées : rien d’indiqué dans les avis consultés
Les avis CERT-FR analysés ne mentionnent pas d’exploitation active pour Microsoft Edge, Citrix NetScaler ADC et Gateway, Cisco, Apache Struts ou Nextcloud. Pour une entreprise, ce classement a une conséquence pratique : il n’y a pas, dans ces sources, un correctif à traiter comme urgence absolue sur la base d’une exploitation confirmée. En revanche, il faut rester prudent, car l’absence de mention d’exploitation ne vaut pas absence de risque.
La bonne approche consiste à croiser ces avis avec l’inventaire réel : présence du produit, version exacte, exposition réseau, criticité métier, existence d’une authentification forte et possibilité de restauration. Un serveur applicatif public ou une passerelle d’accès distant pèse plus lourd qu’un composant isolé en laboratoire.
2. Postes et navigateurs : Microsoft Edge à mettre au niveau attendu
L’avis CERT-FR du 7 octobre 2026 concerne Microsoft Edge. Il indique que les versions antérieures à 154.0.4258.37 sont affectées. Le risque est décrit comme non spécifié par l’éditeur, ce qui limite l’analyse technique publique disponible dans l’avis. Pour autant, le navigateur reste une surface d’attaque fréquente dans les PME : il est utilisé pour la messagerie, les applications SaaS, les extranets clients, les outils bancaires et les consoles d’administration.
Concrètement, les responsables informatiques doivent vérifier que la mise à jour automatique d’Edge fonctionne bien sur les postes Windows, mais aussi sur les postes rarement connectés au VPN ou exclus d’une gestion centralisée. Un contrôle par outil de gestion de parc, stratégie de groupe, MDM ou inventaire logiciel est préférable à une simple consigne envoyée aux utilisateurs.
3. Équipements et serveurs exposés : NetScaler et Cisco en tête de liste
Citrix NetScaler ADC et Gateway
L’avis CERT-FR du 9 octobre 2026 signale une vulnérabilité dans Citrix NetScaler ADC et NetScaler Gateway, référencée CVE-2026-107406. Les risques mentionnés sont l’exécution de code arbitraire à distance et le déni de service à distance. Les versions affectées concernent notamment NetScaler ADC et Gateway en branches 13.1.x et 14.1.x, avec des seuils de correction indiqués par l’avis.
Pour une PME qui utilise NetScaler comme point d’entrée distant, répartiteur de charge ou passerelle d’accès, cette famille de produits doit être examinée rapidement. Les équipements exposés à Internet méritent une fenêtre de maintenance prioritaire, précédée d’une sauvegarde de configuration et suivie d’un contrôle fonctionnel des accès publiés.
Cisco : plusieurs familles à inventorier avant correction
L’avis CERT-FR du 8 octobre 2026 couvre plusieurs produits Cisco. Les risques cités incluent l’exécution de code arbitraire à distance, l’élévation de privilèges, le déni de service, la falsification de requêtes côté serveur, l’injection SQL, le contournement de politique de sécurité et l’atteinte à la confidentialité.
Les systèmes affectés listés par le CERT-FR couvrent notamment APIC, Finesse, License On-Prem, plusieurs logiciels Meraki, NX-OS, Packaged CCE, Unified CCE, UCS Software et Unified CCX. L’avis mentionne aussi des disponibilités prévues pour certaines versions, par exemple sur Finesse, Unified CCX, Packaged CCE et certaines branches Meraki. Cela impose une gestion au cas par cas : tout ne se corrige pas forcément le même jour, ni avec la même procédure.
Pour une PME, l’enjeu est d’abord de savoir si ces produits sont présents, administrés en interne ou par un prestataire, puis de classer les corrections selon l’exposition : cœur réseau, Wi-Fi, SD-WAN, téléphonie ou composants de centre de contact. Lorsque le correctif n’est pas encore disponible selon l’avis, il faut documenter les mesures temporaires possibles à partir du bulletin éditeur et surveiller sa publication.
4. Applications métier et collaboration : Struts et Nextcloud
Apache Struts
L’avis CERT-FR du 9 octobre 2026 sur Apache Struts mentionne des vulnérabilités pouvant conduire à une exécution de code arbitraire à distance, un déni de service à distance et une atteinte à la confidentialité des données. Les versions affectées incluent Struts 6.x antérieures à 6.12.0 et Struts 7.x antérieures à 7.4.0. L’avis précise également que les versions 2 de Struts ne sont plus maintenues.
Ce point est important pour les applications anciennes. Une PME peut utiliser Struts sans le voir directement, via une application métier développée il y a plusieurs années ou maintenue par un éditeur. Il faut donc interroger les équipes de développement, les fournisseurs applicatifs et les dépôts de dépendances, au lieu de chercher uniquement un logiciel installé sous le nom “Struts”.
Nextcloud
L’avis CERT-FR du 9 octobre 2026 sur Nextcloud concerne Server, Collectives, files_lock et Team Folders. Les risques mentionnés sont l’élévation de privilèges, le déni de service à distance, l’atteinte à la confidentialité des données et le contournement de politique de sécurité. Les branches affectées couvrent notamment Nextcloud Server 32.0.x, 33.0.x et 34.0.x avant les versions corrigées indiquées, ainsi que plusieurs branches de Team Folders.
Pour les PME qui utilisent Nextcloud comme espace documentaire ou plateforme de partage, la priorité est de vérifier la version du serveur et des applications installées. Les extensions doivent être prises au sérieux : une instance à jour côté cœur applicatif peut rester exposée si une application complémentaire vulnérable demeure active.
Actions concrètes pour la semaine
- Vérifier si Microsoft Edge est au minimum en version
154.0.4258.37sur les postes gérés. - Identifier les éventuels NetScaler ADC ou Gateway exposés et comparer leur version aux seuils de correction de l’avis CERT-FR.
- Faire l’inventaire des produits Cisco cités dans l’avis, en distinguant les correctifs disponibles de ceux annoncés comme à venir.
- Contrôler les applications internes ou éditées qui utilisent Apache Struts, avec une attention particulière aux versions 2 non maintenues.
- Mettre à jour Nextcloud Server et les applications concernées, notamment Team Folders, Collectives et files_lock si elles sont présentes.
- Planifier les changements avec sauvegarde, test de retour arrière et validation fonctionnelle après correction.
- Documenter les exceptions : produit présent, correctif non encore disponible, contrainte métier ou mesure temporaire appliquée.