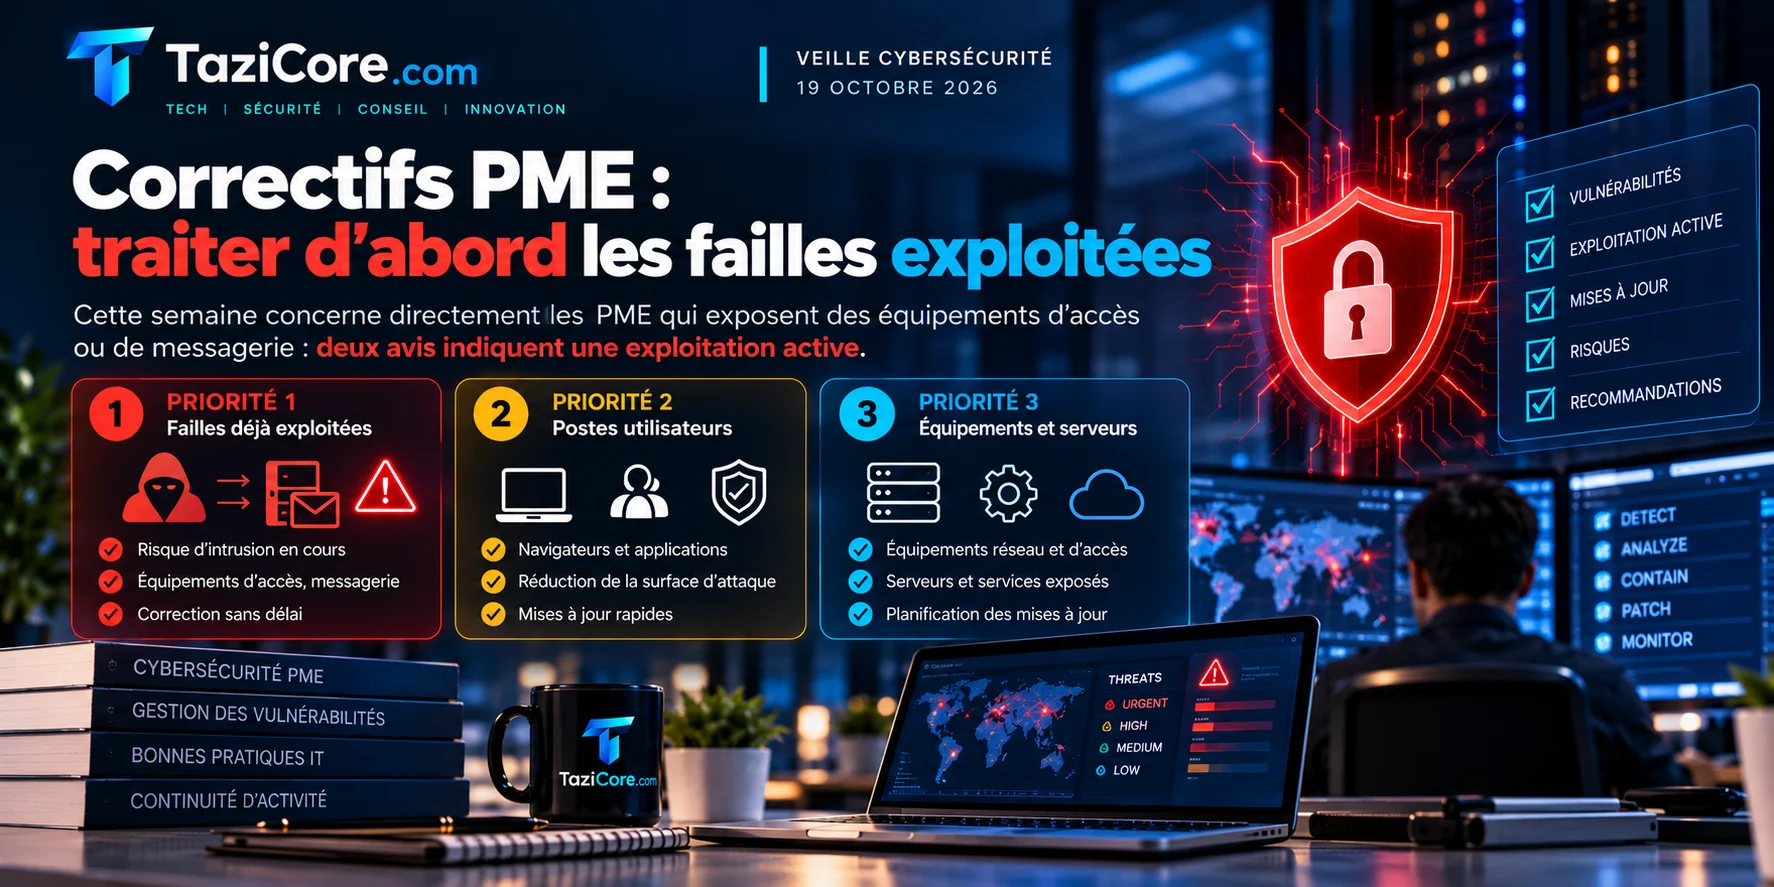
Cette semaine concerne directement les PME qui exposent des équipements d’accès ou de messagerie : deux avis indiquent une exploitation active. Le bon arbitrage consiste donc à traiter d’abord le risque d’intrusion en cours, puis à organiser les mises à jour des postes et des serveurs sans attendre le prochain cycle mensuel.
Les sources consultées pour cette veille du 19 octobre 2026 sont limitées aux publications CERT-FR fournies. Elles imposent une lecture par priorité opérationnelle : vulnérabilités déjà exploitées, postes utilisateurs, puis équipements et serveurs exposés.
Priorité 1 : failles déjà exploitées
Ivanti Connect Secure : isoler, collecter, vérifier
Le CERT-FR a publié une alerte sur CVE-2026-104935 dans Ivanti Connect Secure. Les versions concernées sont les branches 22.8Rx antérieures à 22.8R2.5, 25.1.1.x antérieures à 25.1.1.2 et 25.1.3.x antérieures à 25.1.3.1. Les risques listés sont importants pour une entreprise : exécution de code arbitraire à distance, élévation de privilèges et contournement de la politique de sécurité.
Le point déterminant est l’exploitation active indiquée par Ivanti et reprise par le CERT-FR. Pour une PME, ce n’est pas seulement un sujet de mise à jour : il faut considérer l’équipement comme potentiellement compromis tant que les vérifications n’ont pas été faites. Le CERT-FR recommande notamment d’isoler totalement la machine concernée d’Internet et du réseau interne, de préserver les journaux et, si possible pour une appliance virtuelle, de réaliser un instantané du système de fichiers et de la mémoire vive.
Le CERT-FR mentionne aussi l’usage de l’outil Integrity Check Tool de l’éditeur. Point d’attention : son exécution nécessite un accès physique à l’équipement et peut provoquer une interruption de service. Cette contrainte doit être anticipée si l’équipement est intégré à une architecture à haute disponibilité.
En cas de compromission, les recommandations vont au-delà du correctif : signalement, remise en configuration d’usine, montée de version du micrologiciel si le correctif est disponible, puis rotation des secrets. Le CERT-FR indique de considérer comme compromis les secrets stockés sur l’équipement ou ayant transité en clair : comptes LDAP ou Active Directory, certificats, mot de passe d’administration, clés d’API, comptes locaux et comptes de service. Il indique également avoir connaissance de latéralisations utilisant ces secrets.
Cisco Secure Email Gateway : corriger l’équipement de messagerie
Le CERT-FR signale aussi une vulnérabilité exploitée activement dans Cisco AsyncOS Software pour Secure Email Gateway, référencée CVE-2026-76519. Les versions affectées sont les versions 15.5.x antérieures à 15.5.5-014 et les versions 16.x antérieures à 16.5.0-780. Les risques indiqués sont l’exécution de code arbitraire à distance et l’atteinte à l’intégrité des données.
Pour une PME, un équipement de passerelle de messagerie est souvent critique : il se situe dans le flux quotidien des échanges et peut être visible depuis des réseaux non maîtrisés selon l’architecture en place. La priorité est donc de vérifier immédiatement la version d’AsyncOS, d’appliquer le correctif depuis le bulletin Cisco référencé par le CERT-FR, puis de contrôler les journaux disponibles autour de la période d’exposition.
Priorité 2 : postes utilisateurs et outils bureautiques
Microsoft Office : réduire le risque lié aux documents
Le CERT-FR a publié un avis sur de multiples vulnérabilités dans Microsoft Office. Les risques cités sont l’exécution de code arbitraire à distance, l’atteinte à la confidentialité des données et le contournement de la politique de sécurité. Les produits affectés couvrent Microsoft 365 Apps pour Enterprise en 32 et 64 bits, Microsoft Office 365 pour Mac avant 16.114.26101123, Office LTSC 2021 et 2024 en 32 et 64 bits avant les versions indiquées par l’avis, Office LTSC pour Mac 2021 et 2024 avant 16.114.26101123, ainsi qu’Office Online Server avant 16.0.10417.20228.
Concrètement, les postes bureautiques ne doivent pas être traités comme une priorité secondaire durable. Même sans mention d’exploitation active dans l’avis fourni, Office reste un point d’entrée courant dans les usages d’entreprise : pièces jointes, documents partagés, fichiers reçus de clients ou de fournisseurs. Les équipes IT doivent donc vérifier que les canaux de mise à jour Microsoft couvrent bien les postes Windows, les postes Mac et les éventuels serveurs Office Online Server.
Le point d’attention est l’hétérogénéité du parc. Une PME peut avoir des licences Microsoft 365 à mise à jour automatique, mais aussi des installations LTSC ou Mac qui suivent un rythme différent. Le contrôle doit porter sur les versions réellement installées, pas uniquement sur l’existence d’une stratégie de mise à jour.
Priorité 3 : équipements, serveurs et composants techniques exposés
SharePoint et composants Microsoft : ne pas oublier les dépendances
Deux avis CERT-FR concernent des produits Microsoft hors Office. Le premier vise notamment Microsoft SharePoint Server Subscription Edition avant 16.0.20326.20190, Visual Studio 2022 avant 17.14.42, Visual Studio 2026 avant 18.10.4, Microsoft Identity Client pour NodeJS avant 7.1.0, microsoft-identity-web avant 3.16.0 et plusieurs branches de System.Formats.Cbor antérieures aux versions indiquées. Les risques cités incluent l’exécution de code arbitraire à distance, l’élévation de privilèges, le déni de service à distance et l’atteinte à la confidentialité des données.
Un autre avis vise Microsoft SharePoint Server Subscription Edition avant 16.0.20326.20190 pour une vulnérabilité permettant une élévation de privilèges. Pour les PME qui hébergent SharePoint en interne ou qui maintiennent des environnements de développement Microsoft, ces avis rappellent que le périmètre de correction ne s’arrête pas aux postes. Les serveurs applicatifs, outils de développement et bibliothèques doivent être intégrés à l’inventaire.
Le risque opérationnel principal est l’angle mort : un serveur SharePoint ou un composant applicatif peut rester non corrigé parce qu’il n’est pas géré par le même outil que les postes. Il faut donc croiser les inventaires système, applicatif et développement, puis renvoyer les équipes aux bulletins Microsoft cités par le CERT-FR pour obtenir les correctifs adaptés.
Par où commencer
- Traiter immédiatement Ivanti Connect Secure et Cisco Secure Email Gateway : identifier les versions, isoler ou corriger selon les recommandations éditeur, préserver les journaux et rechercher des signes de compromission.
- Mettre à jour Office sur tous les profils de postes : Windows, Mac, Microsoft 365 Apps, éditions LTSC et Office Online Server doivent être contrôlés par version installée.
- Revoir les serveurs et composants Microsoft : vérifier SharePoint Server Subscription Edition, Visual Studio et les bibliothèques citées dans les avis, puis documenter les exceptions restantes.