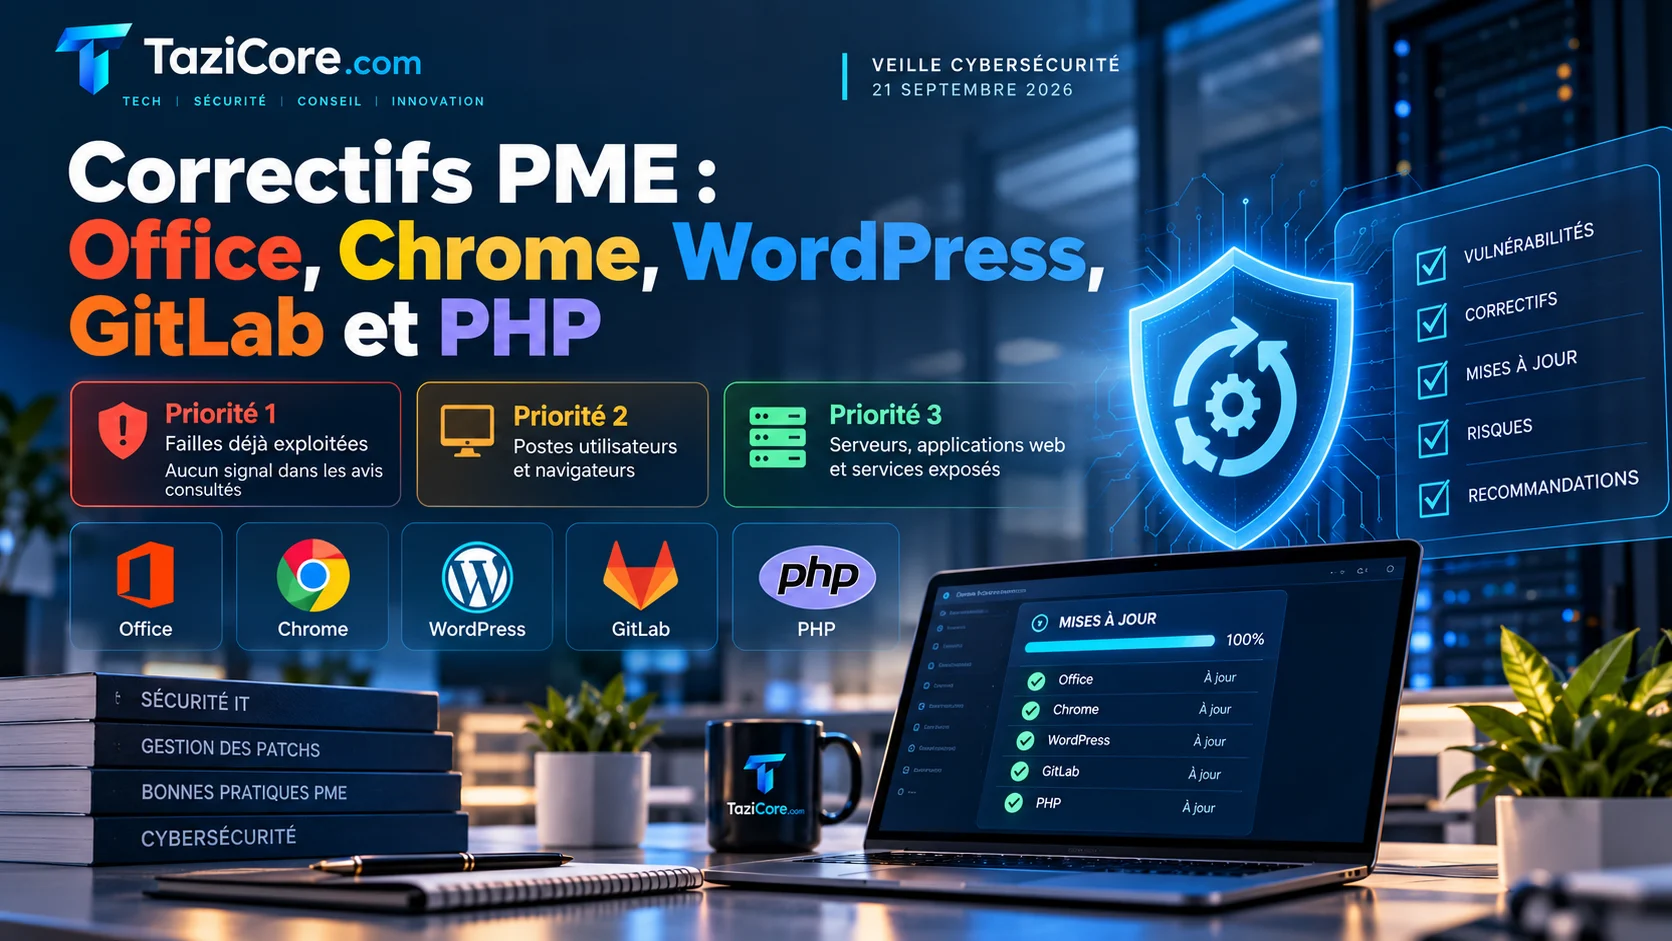
Priorité 1 — Failles déjà exploitées : aucun signal dans les avis consultés
Pour cette semaine du 28 septembre 2026, les avis CERT-FR fournis ne signalent pas d’exploitation active. C’est un point important pour le triage : il n’y a pas, dans ce corpus, de vulnérabilité à traiter en priorité pour ce seul motif. Cela ne signifie pas qu’il n’existe aucun risque d’exploitation, mais seulement que les avis analysés ne mentionnent pas ce critère.
La priorité doit donc être construite autrement : criticité métier des systèmes concernés, exposition à Internet, nombre d’utilisateurs touchés, facilité de déploiement des correctifs et capacité de retour arrière. Pour une PME, l’objectif n’est pas de tout faire en même temps, mais d’éviter que les correctifs importants restent bloqués faute de décision claire.
Priorité 2 — Postes utilisateurs et navigateurs
Microsoft Office : corriger les environnements concernés
Le CERT-FR a publié le 24 septembre 2026 l’avis CERTFR-2026-AVI-1224 concernant une vulnérabilité dans Microsoft Office, référencée CVE-2026-70125. Le risque indiqué est une exécution de code arbitraire à distance.
Les systèmes affectés listés sont Microsoft 365 Apps pour Enterprise en 32 et 64 bits, ainsi que Microsoft Office LTSC 2021 et Microsoft Office LTSC 2024, également en 32 et 64 bits. Concrètement, une entreprise doit d’abord identifier les postes qui utilisent ces éditions, y compris les postes peu visibles : ordinateurs de direction, postes partagés, machines de test, environnements de télétravail ou postes rarement connectés au réseau interne.
Le CERT-FR renvoie au bulletin de sécurité de l’éditeur pour l’obtention des correctifs. Dans une PME, le bon réflexe consiste à vérifier le canal de mise à jour réellement utilisé, puis à suivre le déploiement jusqu’à confirmation sur les machines. Une politique de mise à jour déclarée ne suffit pas : il faut contrôler l’état effectif des installations.
Google Chrome : ne pas laisser les navigateurs hors cycle
L’avis CERTFR-2026-AVI-1213, publié le 23 septembre 2026, concerne de multiples vulnérabilités dans Google Chrome. Le risque est indiqué comme non spécifié par l’éditeur. Les versions affectées sont les versions antérieures à 154.0.8037.57 pour Windows et Linux, et antérieures à 154.0.8037.58 pour Mac.
Pour les entreprises, Chrome est souvent installé sur un grand nombre de postes, parfois en parallèle d’autres navigateurs. Le point d’attention n’est donc pas seulement la disponibilité du correctif, mais la capacité à vérifier que les navigateurs se mettent bien à jour. Les postes nomades, les profils sans droits administrateur, les machines utilisées ponctuellement et les environnements virtualisés peuvent rester en retard.
La mesure pragmatique est de comparer les versions réellement installées avec les seuils indiqués par l’avis, puis de traiter en priorité les postes les plus exposés : utilisateurs manipulant des fichiers externes, accès fréquents à des applications web, postes d’administration et machines utilisées en déplacement.
Priorité 3 — Serveurs, applications web et services exposés
WordPress : vérifier les sites avant la version 7.1.2
L’avis CERTFR-2026-AVI-1216, publié le 23 septembre 2026, signale une vulnérabilité dans WordPress, référencée CVE-2026-87902. Le risque indiqué est une exécution de code arbitraire à distance. Les systèmes affectés sont les versions de WordPress antérieures à 7.1.2.
Pour une PME, un site WordPress peut être un site vitrine, un extranet, un support de communication ou un service rattaché à l’activité commerciale. S’il est accessible depuis Internet, la correction doit être traitée rapidement, mais avec méthode : sauvegarde préalable, vérification des extensions et thèmes, test du bon fonctionnement, puis contrôle de la version après mise à jour.
Le point de vigilance est l’inventaire. De nombreuses organisations connaissent leur site principal, mais oublient d’anciens sous-domaines, des préproductions, des copies de recette ou des sites événementiels. L’avis CERT-FR ne détaille pas ces cas ; ils relèvent de la cartographie interne de chaque entreprise.
GitLab : protéger le socle de développement
L’avis CERTFR-2026-AVI-1225, publié le 24 septembre 2026, couvre de multiples vulnérabilités dans GitLab Community Edition et Enterprise Edition. Les versions concernées sont les branches 19.3.x antérieures à 19.3.3, 19.4.x antérieures à 19.4.1, ainsi que les versions antérieures à 19.2.7.
Les risques listés incluent l’atteinte à l’intégrité et à la confidentialité des données, le contournement de politique de sécurité, l’exécution de code arbitraire et l’injection de code indirecte à distance de type XSS. Pour une entreprise qui utilise GitLab comme dépôt de code, outil CI/CD ou espace de collaboration technique, l’enjeu dépasse l’application elle-même : une compromission peut toucher le code, les secrets, les pipelines ou les accès techniques.
La priorité doit être plus élevée si l’instance est exposée à Internet ou accessible à de nombreux utilisateurs. Avant correction, il est prudent d’identifier la version exacte, les dépendances opérationnelles, les fenêtres de maintenance possibles et les sauvegardes disponibles.
PHP : attention aux serveurs web et applications internes
L’avis CERTFR-2026-AVI-1227, publié le 24 septembre 2026, concerne de multiples vulnérabilités dans PHP. Les branches affectées sont 8.2.x avant 8.2.34, 8.3.x avant 8.3.35, 8.4.x avant 8.4.26 et 8.5.x avant 8.5.11. Les risques mentionnés comprennent notamment le déni de service à distance, l’atteinte à la confidentialité et à l’intégrité des données, ainsi que le contournement de politique de sécurité.
PHP est souvent présent derrière des applications métiers, CMS, portails internes ou outils développés sur mesure. Une mise à jour doit donc être coordonnée avec les responsables applicatifs : compatibilité, tests fonctionnels, sauvegarde et surveillance après déploiement.
Actions concrètes pour la semaine
- Rechercher les versions concernées de Microsoft Office, Chrome, WordPress, GitLab et PHP dans l’inventaire interne.
- Corriger d’abord les services exposés à Internet, notamment WordPress, GitLab et les serveurs PHP concernés.
- Vérifier les postes utilisateurs pour Office et Chrome, en incluant les postes nomades et peu connectés.
- Planifier les mises à jour sensibles avec sauvegarde, test minimal et possibilité de retour arrière.
- Contrôler après déploiement que les versions installées atteignent bien les niveaux corrigés indiqués par les avis.
- Documenter les exceptions lorsqu’un correctif ne peut pas être appliqué immédiatement, avec une date de réexamen.