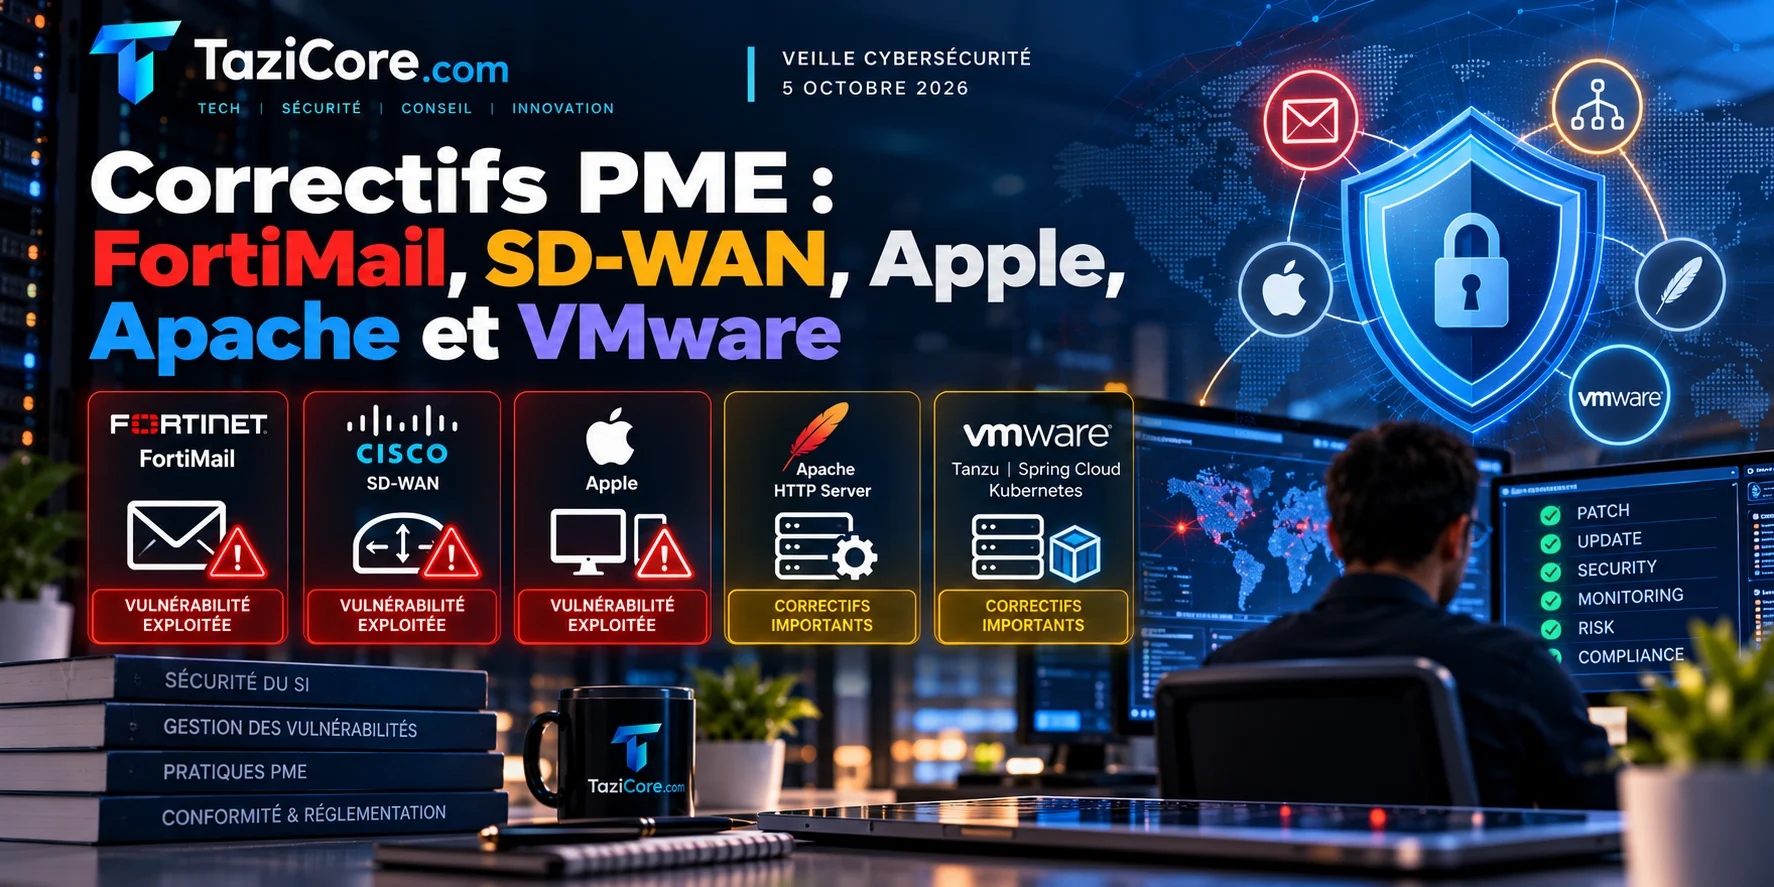
Pour cette semaine du 5 octobre 2026, les publications suivies signalent surtout trois sujets à traiter sans délai : une vulnérabilité Fortinet FortiMail exploitée, une vulnérabilité Cisco Catalyst SD-WAN exploitée et une vulnérabilité Apple exploitée. Les avis CERT-FR ajoutent aussi des corrections importantes côté serveur, notamment Apache HTTP Server et plusieurs produits VMware liés à Tanzu, Spring Cloud et Kubernetes.
L’enjeu pour une PME n’est pas de tout corriger au même niveau d’urgence, mais de réduire d’abord l’exposition sur les systèmes déjà ciblés ou directement accessibles. Les priorités ci-dessous reprennent uniquement les avis fournis par le CERT-FR et s’organisent selon trois axes : failles déjà exploitées, postes de travail et terminaux, puis équipements et serveurs exposés.
Priorité 1 : failles signalées comme déjà exploitées
Fortinet FortiMail : vérifier immédiatement les passerelles de messagerie
L’avis CERTFR-2026-AVI-1257, publié le 2 octobre 2026, concerne Fortinet FortiMail. Le risque indiqué est une exécution de code arbitraire à distance. Le CERT-FR précise que Fortinet indique une exploitation active de CVE-2026-104286.
Pour une entreprise, FortiMail doit être traité comme un actif sensible : il est placé au contact des flux de messagerie, souvent exposé à des communications externes, et peut constituer un point de passage critique. Les versions affectées mentionnées par le CERT-FR couvrent plusieurs branches FortiMail : versions postérieures à 7.2.0 et antérieures à la branche 7.4, versions postérieures à 7.4.0 et antérieures à 7.4.9 à venir, versions postérieures à 7.6.0 et antérieures à 7.6.7 à venir, ainsi que versions postérieures à 8.0.0 et antérieures à 8.0.2 à venir.
Action prioritaire : identifier toutes les instances FortiMail, vérifier leur version, consulter le bulletin Fortinet référencé par le CERT-FR pour les correctifs et contrôler les indicateurs de compromission lorsque l’équipement est exposé ou critique.
Cisco Catalyst SD-WAN : attention au contournement de politique
L’avis CERTFR-2026-AVI-1246, publié le 1er octobre 2026, vise Cisco Catalyst SD-WAN. Le risque indiqué est un contournement de la politique de sécurité. Le CERT-FR rapporte que Cisco indique une exploitation active de CVE-2026-76504.
Les versions affectées listées par le CERT-FR incluent des branches Catalyst SD-WAN Software 20.12.x antérieures à 20.12.8.2, 20.15.x antérieures à 20.15.6.1, 20.18.x antérieures à 20.18.4.1, 26.1.x antérieures à 26.1.2.1 et 26.2.x antérieures à 26.2.1. L’avis mentionne aussi des versions antérieures à 20.9.10.1 dans une formulation à contrôler avec le bulletin éditeur.
Concrètement, une PME qui utilise SD-WAN doit considérer ces équipements comme structurants : ils participent au routage, aux interconnexions de sites et à l’application de politiques réseau. Un contournement de politique peut remettre en cause la segmentation ou les restrictions attendues. Il faut donc prioriser les appliances et contrôleurs administrables depuis des réseaux étendus ou des zones peu maîtrisées.
Apple : mettre à jour les terminaux concernés
L’avis CERTFR-2026-AVI-1236, publié le 29 septembre 2026, concerne des produits Apple. Le risque indiqué est une exécution de code arbitraire à distance. Apple indique, selon le CERT-FR, que CVE-2026-86950 est activement exploitée.
Les systèmes affectés sont iOS antérieur à 26.7.1, iPadOS antérieur à 26.7.1, macOS Sequoia antérieur à 15.8.1 et macOS Tahoe antérieur à 26.7.1. Pour les PME, cela concerne directement les postes, téléphones et tablettes utilisés pour accéder à la messagerie, aux applications SaaS, aux VPN ou aux outils de gestion. Même si le parc Apple est limité, un seul terminal non corrigé peut conserver des accès applicatifs importants.
Les responsables informatiques devraient lancer un contrôle MDM ou un inventaire manuel, vérifier les versions réelles et planifier les mises à jour en tenant compte des contraintes métiers. Les terminaux utilisés par la direction, les fonctions financières, l’administration système ou les utilisateurs disposant d’accès sensibles doivent passer en premier.
Priorité 2 : postes, terminaux et usages utilisateurs
Dans les sources étudiées cette semaine, le principal sujet côté poste concerne Apple. Le point d’attention n’est pas seulement technique : il est organisationnel. Les terminaux nomades sortent souvent du réseau de l’entreprise, dépendent parfois d’une validation utilisateur et peuvent échapper aux fenêtres de maintenance classiques.
Une bonne approche consiste à combiner trois contrôles simples : vérifier la version, confirmer que la mise à jour est bien installée, puis surveiller les terminaux qui ne remontent plus dans l’outil de gestion. En l’absence d’outil centralisé, une campagne courte auprès des utilisateurs concernés peut suffire à réduire le délai d’exposition, à condition de demander une preuve vérifiable de version.
Priorité 3 : équipements et serveurs exposés
Apache HTTP Server : corriger les serveurs avant exposition prolongée
L’avis CERTFR-2026-AVI-1248, publié le 2 octobre 2026, concerne Apache HTTP Server versions antérieures à 2.4.69. Le CERT-FR mentionne plusieurs risques : atteinte à l’intégrité, atteinte à la confidentialité, contournement de politique de sécurité, déni de service à distance et exécution de code arbitraire à distance.
Pour une PME, Apache peut être présent sur un site vitrine, un extranet, une application interne publiée, un reverse proxy ou un serveur hérité. Il faut donc éviter de limiter la recherche aux serveurs officiellement documentés. Les machines de test, préproduction, anciennes applications métiers ou images de conteneurs peuvent aussi embarquer Apache.
La priorité doit aller aux serveurs accessibles depuis Internet ou depuis des réseaux partenaires, puis aux serveurs qui manipulent des données sensibles. Avant mise à jour, sauvegarder la configuration, relever les modules activés et prévoir un test de non-régression sur les applications publiées.
VMware et Tanzu : vérifier les briques Kubernetes et données
L’avis CERTFR-2026-AVI-1249, publié le 2 octobre 2026, vise plusieurs produits VMware. Le risque est indiqué comme non spécifié par l’éditeur. Les produits affectés cités par le CERT-FR incluent Spring Cloud Data Flow pour Kubernetes, Spring Cloud Gateway pour Kubernetes, VMware Tanzu pour Postgres on Kubernetes, VMware Tanzu pour Valkey on Kubernetes et VMware Tanzu pour Valkey dans plusieurs branches.
Ce sujet concerne surtout les entreprises ayant adopté des plateformes applicatives modernes ou des services managés autour de Kubernetes. Le point d’attention est l’inventaire : ces composants peuvent être connus des équipes DevOps mais moins visibles dans l’inventaire traditionnel de l’infrastructure. Il est prudent de rapprocher les informations d’exploitation, les manifests, les charts, les images et les versions déclarées dans les plateformes.
Actions concrètes pour la semaine
- Traiter d’abord les failles exploitées : FortiMail, Cisco Catalyst SD-WAN et produits Apple concernés.
- Identifier les actifs exposés : passerelles de messagerie, équipements SD-WAN, serveurs web Apache, services Kubernetes et composants Tanzu.
- Comparer les versions installées avec les seuils indiqués dans les avis CERT-FR et les bulletins éditeurs référencés.
- Consulter les indicateurs de compromission Fortinet lorsque FortiMail est utilisé, comme le signale l’avis CERT-FR.
- Planifier les mises à jour avec retour arrière : sauvegardes, export de configuration, fenêtre de maintenance et test applicatif minimal.
- Documenter les exceptions : si un correctif est différé, noter le motif, la date de réévaluation et les mesures temporaires de réduction d’exposition.
La priorité opérationnelle est donc claire : réduire rapidement l’exposition sur les vulnérabilités déjà exploitées, puis sécuriser les serveurs web et les composants d’infrastructure applicative. Pour chaque produit, les bulletins éditeurs référencés par le CERT-FR restent la source à utiliser pour obtenir les correctifs et les instructions précises.