Le problème : sauvegarder n’est pas seulement copier
Dans beaucoup d’environnements, les configurations réseau, systèmes et applicatives évoluent plus vite que la documentation. Une règle de pare-feu est modifiée, un équipement est remplacé, un fichier de configuration est ajusté, puis l’équipe découvre trop tard que la sauvegarde disponible n’est pas exploitable. L’automatisation répond à ce problème, mais elle introduit aussi ses propres risques : mauvais périmètre, secrets collectés sans protection, sauvegardes non testées, droits excessifs ou absence d’alerte en cas d’échec.
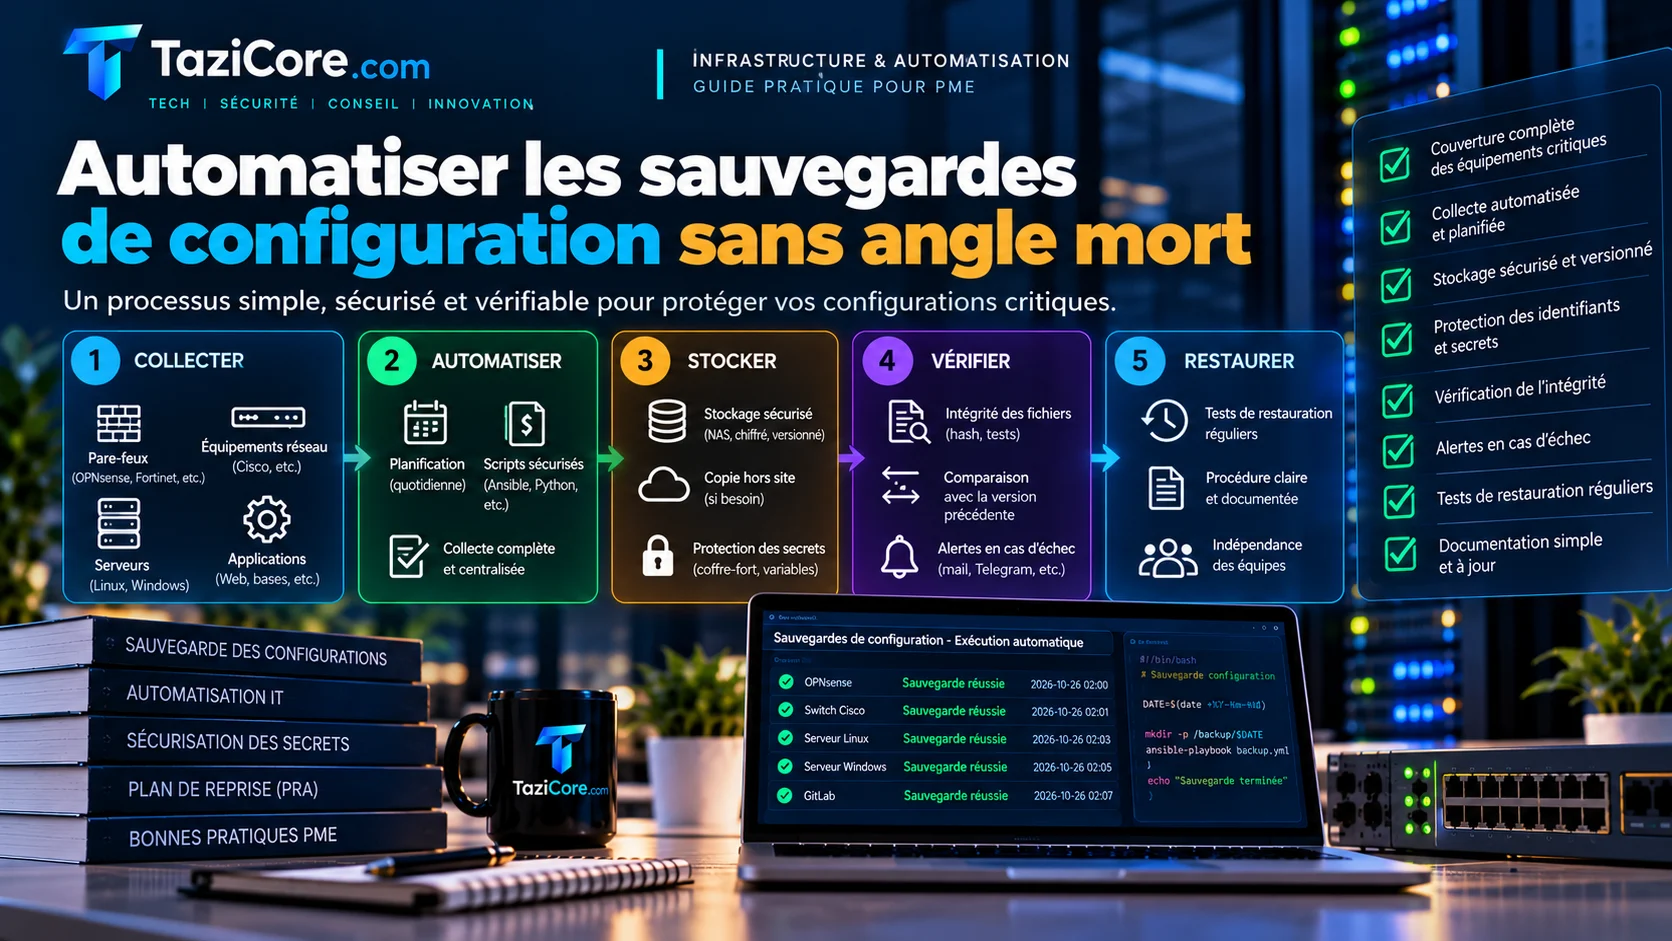
Le sujet est donc concret : automatiser la sauvegarde des configurations critiques, pas seulement déclencher une tâche planifiée. L’objectif est de disposer d’un processus répétable, vérifiable et compréhensible, qui aide les équipes à restaurer ou comparer une configuration sans dépendre d’une manipulation manuelle improvisée.
Ce qu’il faut faire : la checklist de revue
1. Définir le périmètre exact
Commencez par lister les éléments dont la configuration doit être sauvegardée : équipements réseau, systèmes, hyperviseurs, plateformes de sécurité, ordonnanceurs, services applicatifs, dépôts d’infrastructure as code, scripts d’exploitation. Le périmètre doit préciser ce qui est inclus, ce qui est exclu et qui valide cette décision. Une automatisation floue finit souvent par sauvegarder ce qui est facile, pas ce qui est critique.
2. Identifier la source de vérité
Pour chaque composant, indiquez où se trouve la configuration qui fait foi. Il peut s’agir d’un fichier, d’une API, d’une commande d’export, d’un dépôt Git ou d’une interface d’administration. Évitez de multiplier les sources concurrentes. Si une configuration est générée automatiquement, sauvegardez aussi le modèle ou le code qui la produit, sinon la restauration risque de n’être qu’un état partiel.
3. Choisir une méthode d’extraction fiable
La méthode doit être stable, documentée et limitée au nécessaire. Privilégiez les API, exports ou commandes prévues pour l’administration plutôt que les contournements fragiles. Lorsqu’un script est utilisé, il doit produire un journal exploitable, retourner un code d’erreur clair et distinguer un échec de connexion d’une configuration réellement vide.
4. Encadrer les identifiants utilisés
Un compte d’automatisation ne doit pas être un compte personnel recyclé. Ses droits doivent être limités à la lecture ou à l’export lorsque cela suffit. Les secrets associés doivent être stockés dans un mécanisme prévu pour cet usage, pas en clair dans un script, un fichier partagé ou une variable oubliée. Toute rotation d’identifiants doit être compatible avec la continuité de la sauvegarde.
5. Protéger les données sauvegardées
Une sauvegarde de configuration peut contenir des informations sensibles : adresses internes, règles de filtrage, clés, chaînes de communauté, paramètres d’authentification ou chemins applicatifs. Le dépôt de sauvegarde doit donc être contrôlé comme un actif sensible. Limitez les accès, chiffrez lorsque c’est pertinent, journalisez les consultations et séparez les droits de lecture des droits de suppression.
6. Versionner les changements
La valeur d’une sauvegarde augmente lorsqu’elle permet de comprendre ce qui a changé. Un stockage versionné facilite la comparaison entre deux états, la recherche d’une modification involontaire et le retour à une configuration connue. Ajoutez des métadonnées simples : composant concerné, date d’exécution, méthode d’extraction, statut, identité technique utilisée et empreinte du fichier si elle est calculée.
7. Tester la restauration, pas seulement l’exécution
Une tâche qui se termine sans erreur ne prouve pas que la configuration pourra être restaurée. Prévoyez un test périodique sur un environnement adapté, ou au minimum une vérification de lisibilité, de cohérence et d’intégrité. Documentez la procédure de restauration : emplacement des sauvegardes, prérequis, ordre des opérations, personnes habilitées et critères de succès.
8. Surveiller les échecs et les absences
Une sauvegarde automatisée silencieuse devient dangereuse lorsqu’elle échoue sans alerte. Surveillez les erreurs explicites, mais aussi les absences de sauvegarde, les fichiers anormalement petits, les exports incomplets et les changements de format. Une alerte utile doit indiquer le composant concerné, la cause probable, le dernier état valide connu et l’action attendue.
9. Séparer sauvegarde et modification
Le même mécanisme ne devrait pas, par défaut, lire les configurations et les modifier. Cette séparation réduit les effets d’une erreur de script ou d’un identifiant compromis. Si l’outil d’automatisation sert aussi au déploiement, distinguez clairement les rôles, les accès, les journaux et les validations nécessaires.
10. Prévoir la fin de vie
Lorsqu’un équipement ou une application est retiré, ses sauvegardes ne doivent pas disparaître sans décision. Définissez une règle de conservation, de purge et d’archivage cohérente avec vos contraintes internes. Vérifiez aussi que les sauvegardes d’éléments supprimés ne conservent pas indéfiniment des secrets obsolètes mais encore réutilisables ailleurs.
Les pièges à éviter
- Confondre inventaire et sauvegarde : savoir qu’un équipement existe ne signifie pas disposer de sa configuration exploitable.
- Stocker les exports au même endroit que les systèmes administrés : une panne ou une erreur peut affecter simultanément la plateforme et ses sauvegardes.
- Donner trop de droits au compte d’automatisation : la simplicité initiale augmente l’impact potentiel d’une erreur.
- Ignorer les secrets dans les fichiers : certains exports contiennent des valeurs qui doivent être masquées, chiffrées ou traitées séparément.
- Ne pas relire les journaux : un script peut fonctionner techniquement tout en collectant une information incomplète.
- Oublier la documentation : une automatisation non documentée devient difficile à maintenir quand l’équipe change.
Par où commencer
- Identifier les configurations critiques non sauvegardées automatiquement : partez des composants indispensables au redémarrage, à la sécurité et à la connectivité.
- Mettre en place un premier flux contrôlé : un périmètre réduit, un compte dédié, un stockage protégé, des journaux lisibles et une alerte en cas d’échec.
- Tester une restauration ou une comparaison : vérifiez que la sauvegarde sert réellement à revenir à un état connu ou à comprendre une modification.