Une veille concentrée sur deux urgences techniques et un jalon réglementaire
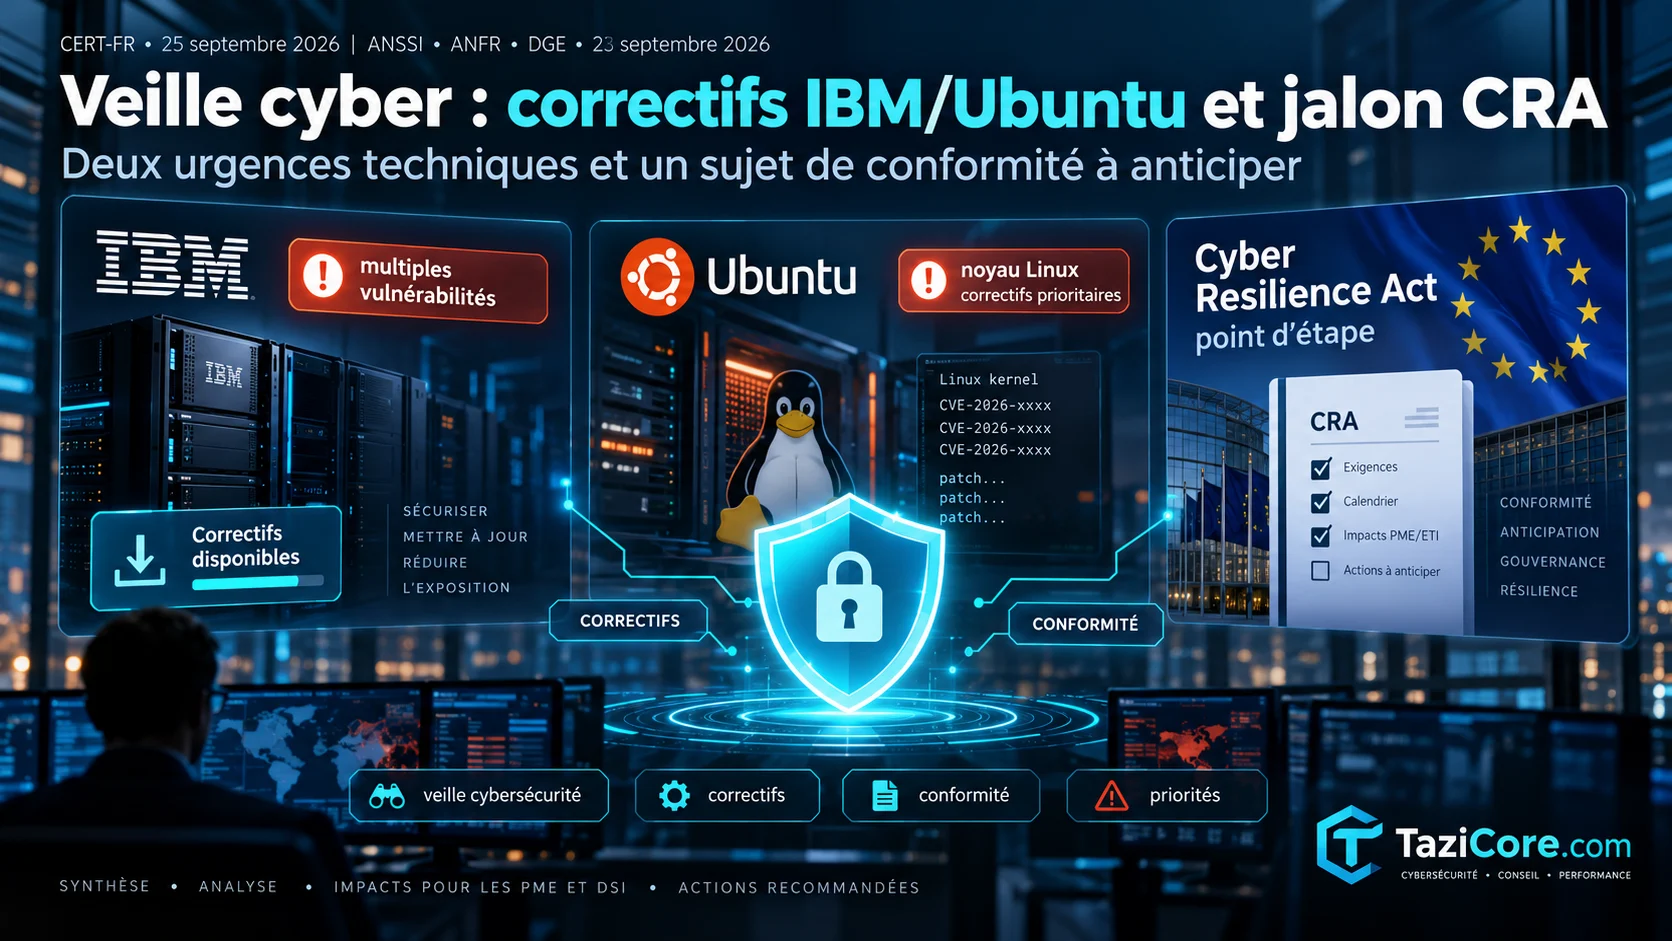
La veille cybersécurité des trois derniers jours met en évidence deux sujets opérationnels immédiats et un sujet de conformité à anticiper. Le 25 septembre 2026, le CERT-FR a publié deux avis portant sur de multiples vulnérabilités dans des produits IBM et dans le noyau Linux d’Ubuntu. Le 23 septembre 2026, l’ANSSI a relayé, avec l’ANFR et la DGE, un point d’étape sur le Cyber Resilience Act, destiné aux fabricants de produits numériques, aux organismes évaluateurs de conformité et aux offreurs de solutions numériques.
Pour une entreprise, le message est double. D’un côté, les équipes d’exploitation doivent vérifier rapidement si les périmètres IBM et Ubuntu cités par le CERT-FR existent dans leur système d’information, puis se référer aux bulletins éditeurs pour obtenir les correctifs. De l’autre, les acteurs qui conçoivent ou mettent sur le marché des produits comportant des éléments numériques doivent structurer leurs processus de notification et de conformité au CRA.
Produits IBM : un périmètre large à rapprocher de l’inventaire
L’avis CERTFR-2026-AVI-1233, publié le 25 septembre 2026, concerne de multiples vulnérabilités dans des produits IBM. Les risques mentionnés couvrent notamment l’atteinte à l’intégrité et à la confidentialité des données, le contournement de politique de sécurité, le déni de service à distance, l’exécution de code arbitraire à distance, la falsification de requêtes côté serveur, ainsi que des attaques de type XSS et CSRF.
Le périmètre affecté cité par le CERT-FR inclut plusieurs familles de produits : AIX, Db2 Genius Hub & Agentics, QRadar AI Assistant, QRadar App SDK, QRadar Log Source Management App, Security QRadar Log Management AQL Plugin, Sterling Control Center, Sterling Secure Proxy, WebSphere Application Server Liberty et WebSphere Hybrid Edition. L’avis précise des versions ou niveaux de correctifs à atteindre selon les produits concernés.
Concrètement, une entreprise ne doit pas traiter cet avis comme un simple bulletin générique. La bonne première étape consiste à rapprocher la liste des produits et versions de l’inventaire réel : serveurs AIX, composants QRadar, briques Sterling ou environnements WebSphere. Les produits de sécurité et d’administration, comme les composants QRadar cités, méritent une attention particulière dans la mesure où ils peuvent être connectés à de nombreuses sources internes. Le CERT-FR renvoie vers les bulletins de sécurité IBM pour l’obtention des correctifs ; il est donc prudent de suivre la documentation éditeur, de préparer une fenêtre de maintenance et de conserver une capacité de retour arrière adaptée.
Noyau Linux Ubuntu : prioriser selon l’exposition et les usages
Le même jour, le CERT-FR a publié l’avis CERTFR-2026-AVI-1229 sur de multiples vulnérabilités dans le noyau Linux d’Ubuntu. Les systèmes affectés indiqués sont Ubuntu 20.04 ESM, Ubuntu 22.04 LTS, Ubuntu 24.04 LTS et Ubuntu 26.04 LTS. Les risques mentionnés comprennent l’atteinte à l’intégrité et à la confidentialité des données, le déni de service à distance, l’élévation de privilèges et un risque non spécifié par l’éditeur.
Pour les équipes systèmes, l’enjeu est classique mais sensible : les correctifs de noyau peuvent nécessiter une planification plus stricte que des mises à jour applicatives ordinaires, notamment lorsqu’un redémarrage est requis par les procédures internes ou par la documentation de l’éditeur. Les environnements à examiner en priorité sont les serveurs exposés, les bastions, les hôtes de virtualisation si concernés par ces versions, les plateformes applicatives critiques et les postes d’administration.
Le CERT-FR liste de nombreux bulletins Ubuntu datés des 21, 22 et 24 septembre 2026. La recommandation reste de se référer aux notices de sécurité Ubuntu correspondantes pour obtenir les correctifs. Dans la pratique, il est utile de vérifier l’état des paquets, de tester les mises à jour sur un périmètre représentatif, puis de suivre les alertes d’exploitation ou les anomalies après déploiement.
Cyber Resilience Act : un jalon déjà actif pour les fabricants
Le 23 septembre 2026, l’ANSSI a publié une actualité sur l’évènement organisé avec l’ANFR et la DGE autour du Cyber Resilience Act. Cette communication rappelle deux échéances importantes. Depuis le 11 septembre 2026, les fabricants de solutions numériques doivent notifier les vulnérabilités activement exploitées ainsi que les incidents graves dans le cadre de l’article 14 du CRA. Par ailleurs, tous les produits comportant des éléments numériques disponibles sur le marché européen devront satisfaire aux exigences essentielles du règlement d’ici le 11 décembre 2027.
Ce point change la manière d’organiser la sécurité produit. Les fabricants ne peuvent pas se limiter à corriger lorsqu’un incident devient public : ils doivent être capables d’identifier une vulnérabilité activement exploitée, de qualifier un incident grave, de produire les informations nécessaires et de notifier dans le cadre prévu. Pour les entreprises qui achètent des solutions numériques, ce contexte invite à interroger les fournisseurs sur leur processus de gestion des vulnérabilités, sans attendre la dernière échéance.
L’actualité précise aussi les rôles institutionnels en France. L’ANFR intervient comme autorité de surveillance pour les produits numériques mis à disposition sur le marché national, avec des analyses de conformité et des mesures possibles en cas de non-conformité. L’ANSSI intervient comme autorité notifiante et comme CSIRT national au titre du CRA, notamment pour évaluer, contrôler et notifier les organismes de conformité.
Points d’attention pour les prochains jours
- Inventaire : identifier les actifs IBM et Ubuntu correspondant aux avis CERT-FR, avec leurs versions exactes.
- Priorisation : traiter d’abord les systèmes exposés, critiques ou portant des fonctions d’administration et de sécurité.
- Correctifs : appliquer les mises à jour uniquement à partir des bulletins éditeurs référencés par le CERT-FR.
- Supervision : surveiller les erreurs, interruptions de service et signaux de compromission après mise à jour.
- CRA : pour les fabricants, formaliser la détection, la qualification et la notification des vulnérabilités exploitées et incidents graves.
- Achats : intégrer progressivement les exigences de sécurité produit et de traitement des vulnérabilités dans les échanges avec les fournisseurs.
Cette veille confirme une tendance pratique : la cybersécurité d’entreprise repose autant sur la rigueur de maintenance quotidienne que sur l’anticipation réglementaire. Les avis CERT-FR appellent une action technique rapide et documentée. Le CRA, lui, demande une organisation durable autour du cycle de vie des produits numériques.